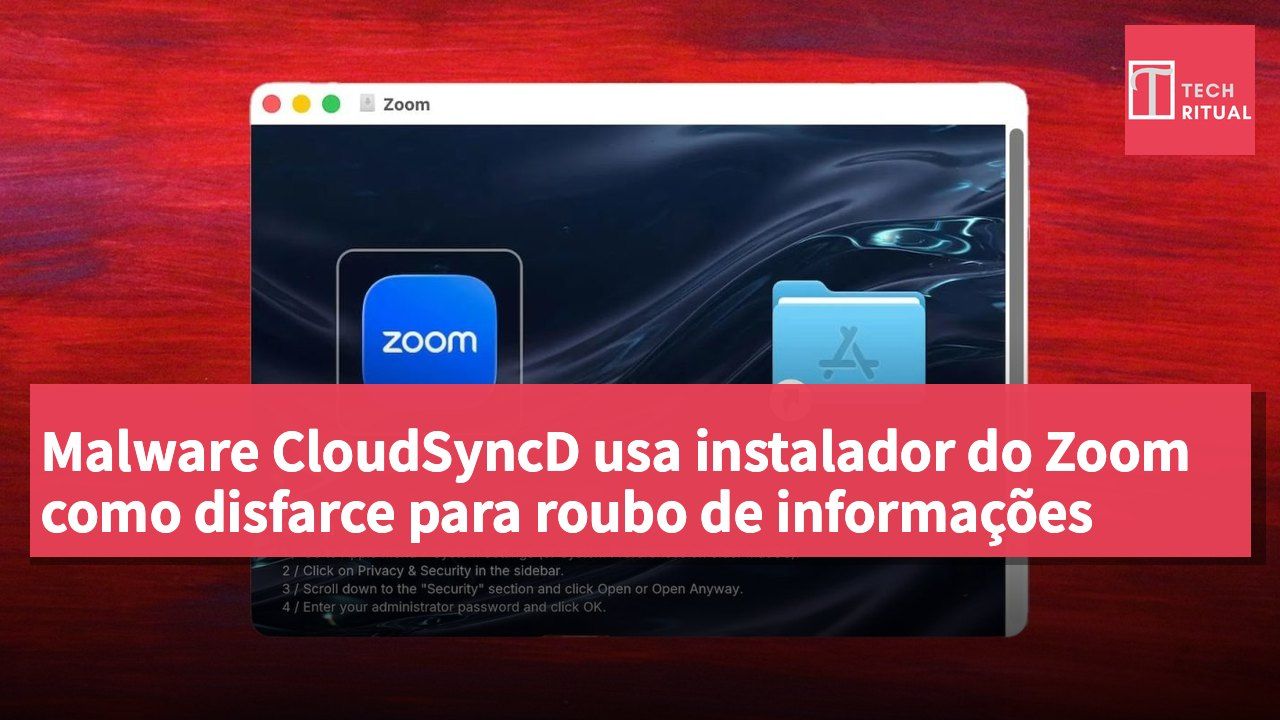
A observação de segurança desta vez revela que os Jamf Threat Labs descobriram um malware chamado CloudSyncD, que se infiltra disfarçado de instalador do Zoom e, ao ser executado em um Mac, instala simultaneamente uma ferramenta de roubo de informações, com o objetivo de capturar dados inseridos pelo utilizador e enviá-los periodicamente para um servidor do atacante. A forma como o malware é embalado é muito semelhante a um instalador legítimo, com imagens Zap, layouts de imagem de disco e caminhos de aplicativos cuidadosamente projetados para tentar criar uma falsa sensação de segurança no utilizador, utilizando até mesmo processos de instalação comuns como isca. De acordo com a descrição da Jamf, o processo de instalação apresenta uma imagem de fundo que fornece instruções para contornar o Gatekeeper, tornando os mecanismos de proteção do sistema que normalmente bloqueiam a instalação difíceis de perceber e encorajando os utilizadores a inserir a senha de administrador para completar a instalação. Essas táticas refletem que os atuais malwares estão tentando evitar a detecção ao adotar um fluxo de uso que parece "normal", aumentando assim a taxa de sucesso. Fontes também indicam que, embora o Zoom em si seja um aplicativo legítimo, quando embalado em um instalador malicioso, o risco aumenta significativamente. Para prevenir efetivamente, recomenda-se baixar software apenas de lojas oficiais ou sites de desenvolvedores e estar atento a qualquer aviso anômalo durante o processo de instalação, como etapas que exigem a modificação manual das configurações de privacidade.
Em termos de detalhes técnicos, o CloudSyncD, uma vez instalado, pode registrar os dados inseridos pelo utilizador e pode enviar relatórios ao atacante a cada 8 segundos pela internet, uma frequência relativamente alta, suficiente para agregar rapidamente informações sensíveis. Em termos de estrutura de instalação, o malware é montado na forma de uma imagem de disco, apresentando-se de maneira indistinguível de um instalador normal do Mac, com o ícone do aplicativo à esquerda e um atalho para a pasta de aplicativos à direita; o único ponto de diferenciação é a descrição passo a passo na imagem de fundo, que orienta o utilizador sobre como contornar o Gatekeeper e inserir a senha de administrador. Este design permite que o atacante apresente um "processo legítimo" aos olhos do utilizador, aumentando a probabilidade de exploração. Especialistas alertam que o algoritmo do Gatekeeper tem como objetivo impedir a execução de software não assinado, mas os atacantes, através de tais instruções orientadas ao utilizador, conseguem "fingir ser uma instalação normal", fazendo com que os utilizadores ignorem os riscos e tentem contornar os mecanismos de segurança do sistema. Mais informações de fundo e análises técnicas podem ser encontradas na revisão e exemplos sobre os mecanismos de segurança da Apple.
Do ponto de vista da deteção, a Jamf aponta que as atuais táticas de contorno pertencem a uma estratégia de engenharia social de alto risco, pois combinam interfaces de instalação comuns com etapas de configuração fáceis de entender, dando aos utilizadores uma sensação de que "já foram autorizados anteriormente", encorajando-os a inserir a senha de administrador. Para as equipas de segurança, essas táticas significam que é necessário reforçar a revisão das fontes de downloads externos e estabelecer regras de identificação para avisos não convencionais que apareçam durante o processo de instalação. A pesquisa da Jamf também indica que não se deve baixar software de fontes não oficiais e que deve-se evitar o uso de versões piratas, pois essas fontes frequentemente são vetores de malware. Para as empresas, é importante reforçar a monitorização baseada em endpoints e a avaliação de riscos em tempo real, além de intensificar o treinamento de conscientização de segurança dos funcionários, para reduzir o risco de serem enganados por táticas semelhantes. Recomendações relacionadas são discutidas em várias diretrizes de segurança, especialmente sobre como identificar processos de instalação suspeitos e verificar métodos de assinatura de aplicativos. Relatórios e análises da indústria indicam que, para ferramentas de produtividade do lado do utilizador, como aplicações do Zoom, é especialmente importante estar atento a outros componentes de software que possam estar misturados em diferentes pacotes de instalação.
Para aumentar a capacidade de autoproteção dos utilizadores, a comunidade de segurança também oferece várias práticas úteis, como verificar a origem oficial e a assinatura da aplicação antes da instalação, evitar o download de arquivos comprimidos ou executáveis de sites desconhecidos, e manter-se alerta a solicitações inesperadas para inserir a password de administrador. Para os utilizadores de Mac, o Gatekeeper é a linha de defesa central, e qualquer método de contorno deve ser imediatamente tratado com cautela. Se forem detectados registos de login ou tráfego de rede anómalos, recomenda-se desconectar imediatamente a ligação à rede e reiniciar o sistema, e depois reinstalar ferramentas necessárias como o Zoom através de canais oficiais. Os utilizadores também podem copiar a URL real clicando com a tecla Control e verificar o nome de domínio e a estrutura num editor de texto, para reduzir o risco de links de phishing. Especialistas em segurança apontam que manter o sistema operativo e os programas atualizados com os últimos patches é uma das estratégias a longo prazo para resistir a ataques semelhantes. Para mais comparações e guias sobre software de segurança para Mac, consulte também artigos de análise abrangente do setor.
Em resumo, este incidente destaca que o malware atual está a infiltrar-se nos processos de instalação de software comum através de técnicas de engenharia social mais sofisticadas, utilizando interfaces de utilizador transparentes para reduzir a vigilância dos utilizadores. Tanto empresas como utilizadores individuais precisam de manter-se alertas, especialmente ao descarregar ferramentas de comunicação amplamente utilizadas como o Zoom, devendo obter atualizações e pacotes de instalação apenas através de canais oficiais, e rever regularmente as configurações de segurança e autorizações dos dispositivos, para evitar que abusadores utilizem métodos semelhantes para obter dados sensíveis. As recomendações acima e as estratégias de controlo de riscos também são apoiadas por vários artigos de pesquisa e relatórios de segurança, sendo consideradas pontos de defesa básicos no dia a dia. Para uma prevenção a longo prazo, recomenda-se que os utilizadores acompanhem os anúncios oficiais e fiquem atentos às últimas atualizações de instituições de pesquisa em segurança ou comunidades de desenvolvedores. Mais análises de fundo e orientações práticas podem ser encontradas em relatórios de segurança e fóruns técnicos. A reportagem do 9to5Mac sobre os detalhes do caso também ajuda a compreender a evolução gradual deste tipo de ataque.
Medidas de contra-ataque e práticas úteis de autoproteção dos utilizadores, focando na origem oficial e na minimização dos riscos no processo de instalação
Para evitar ser apanhado novamente, os utilizadores podem adotar alguns passos práticos: obter sempre os ficheiros de instalação na Mac App Store ou no site oficial; evitar executar instaladores de fontes desconhecidas, especialmente imagens de disco que utilizem o método de instalação "arrastar e soltar"; verificar a assinatura da aplicação e a identidade do desenvolvedor antes da instalação, e estar atento a avisos de fundo que possam envolver contornos de mecanismos de segurança; se se deparar com solicitações para inserir a password de administrador, deve confirmar a autenticidade do pacote de instalação e a reputação do desenvolvedor. Estas práticas podem efetivamente reduzir o risco de tentativas de contornar o Gatekeeper e também ajudar a identificar potenciais riscos de vazamento. Se não tiver certeza sobre a veracidade da informação, deve interromper a operação imediatamente e tentar buscar ajuda através dos canais de suporte oficiais. Atualmente, várias instituições de segurança também promovem o uso do "princípio do menor privilégio" e da estratégia de "instalação segmentada" como métodos viáveis para reduzir o impacto de incidentes.
A longo prazo, as empresas devem equipar-se com soluções de deteção e resposta de endpoints (EDR) e estabelecer cursos de formação sobre ataques comuns de engenharia social, para aumentar a capacidade dos funcionários de identificar solicitações e passos de instalação suspeitos. No plano técnico, reforçar a monitorização das autorizações das aplicações e do comportamento da rede pode detectar precocemente atividades de vazamento de dados como as do CloudSyncD, e pode impedir imediatamente o envio de dados ou bloquear a execução de comandos maliciosos. Especialistas em segurança também apontam que a auditoria regular da lista de dispositivos e das políticas de autorização pode reduzir o risco de "software legítimo ser sequestrado para uso indevido". Para utilizadores públicos, manter o sistema atualizado automaticamente, ativar o firewall do macOS e habilitar características de segurança como o Gatekeeper são as linhas de base para a segurança diária.
Em suma, a exposição do CloudSyncD prova novamente que os atacantes utilizam processos de instalação que parecem rotineiros como arma para aumentar a taxa de sucesso. Os utilizadores devem cultivar hábitos críticos de download e instalação, e confiar em recursos oficiais e de desenvolvedores de confiança, juntamente com mecanismos de gestão de risco a nível empresarial, para formar uma barreira de defesa em múltiplas camadas. As pesquisas e diretrizes mais recentes podem ser encontradas em vários meios de comunicação de segurança cibernética e páginas oficiais de instituições, e o conhecimento continuamente atualizado pode ajudar os utilizadores a identificar rapidamente novos vetores de ataque e estratégias de proteção. Para uma compreensão mais profunda e prática, recomenda-se consultar os relatórios mais recentes e conteúdos educativos de grandes meios de comunicação de tecnologia e instituições de pesquisa em segurança.
Nos dados e arquivos de fundo, a análise da Jamf enfatiza especialmente: a educação dos utilizadores, a importância do download de fontes oficiais, e a necessidade de manter vigilância em cada aviso durante o processo de instalação, que é a primeira linha de defesa contra este tipo de ataque. A pesquisa em segurança no futuro pode continuar a revelar mudanças na disposição de malware semelhante em aplicações mainstream, portanto, manter-se atualizado sobre domínios relevantes, verificações de assinatura e auditorias de processos de instalação será fundamental para os utilizadores e empresas manterem a integridade dos sistemas. Mais detalhes técnicos e análises de casos práticos podem ser consultados em reportagens especializadas de meios de comunicação de tecnologia como a MACWORLD e a 9to5Mac.
Fontes de referência: https://9to5mac.com; o relatório publicado pelos Jamf Threat Labs fornece descrições do processo de instalação e coleta de dados, que também têm valor prático para estratégias de proteção.
Ler o artigo original em techritual.com (chinês tradicional) →
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.