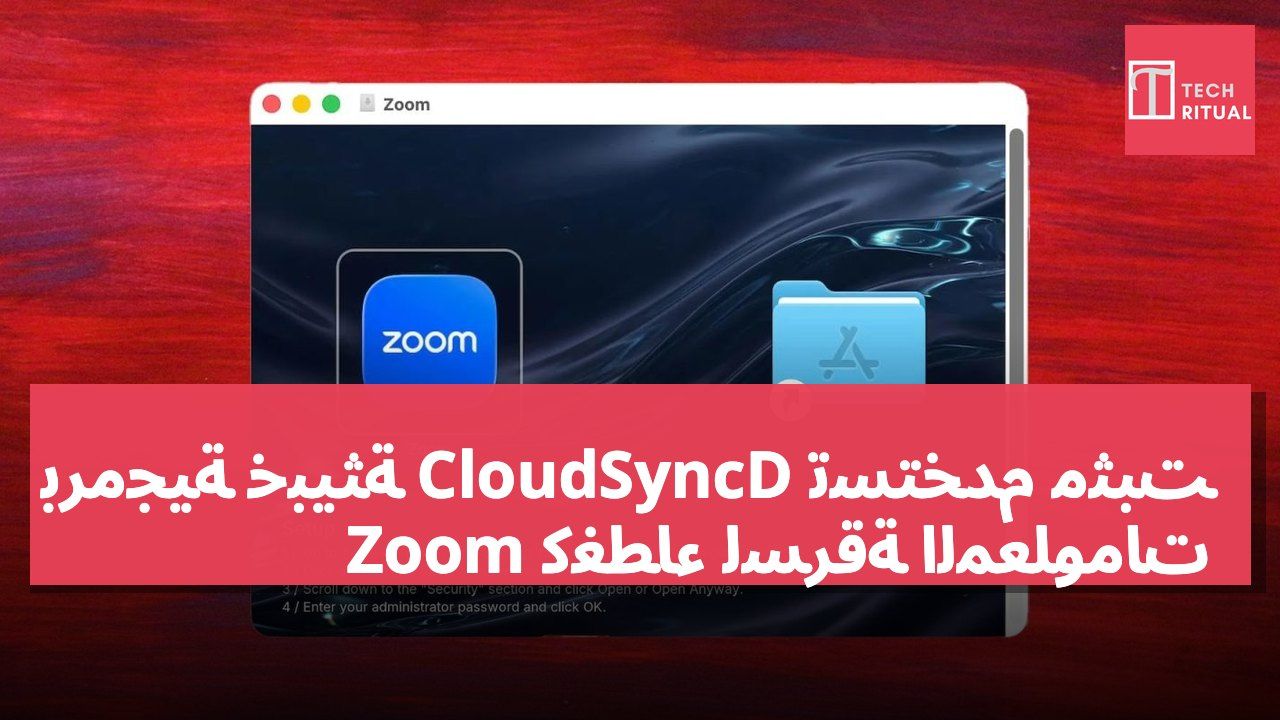
تظهر المراقبة الأمنية الحالية أن مختبرات Jamf اكتشفت برنامجًا ضارًا يسمى CloudSyncD، والذي يتسلل عبر غلاف برنامج تثبيت Zoom، وعند تشغيله على Mac يقوم أيضًا بتثبيت أداة لسرقة المعلومات، حيث تستهدف التقاط بيانات إدخال المستخدم وإرسالها بشكل دوري إلى خادم المهاجم. يتم تغليف هذا البرنامج الضار بطريقة تشبه برامج التثبيت الرسمية، حيث تم تصميم تخطيط الصور، وصورة القرص، ومسار التطبيق بعناية، في محاولة لكسب ثقة المستخدمين بشأن الأمان، بل حتى استخدام عملية التثبيت الشائعة كوسيلة جذب. وفقًا لوصف Jamf، ستوفر عملية التثبيت إرشادات لتجاوز Gatekeeper من خلال صورة خلفية، مما يجعل آلية الحماية التي تمنع التثبيت تلقائيًا صعبة الكشف، ويشجع المستخدمين على إدخال كلمة مرور المسؤول لإكمال التثبيت. تعكس هذه الأساليب أن البرامج الضارة الحالية تحاول تجنب الكشف من خلال "عمليات استخدام تبدو عادية"، مما يزيد من معدل النجاح. تشير المصادر أيضًا إلى أنه على الرغم من أن Zoom هو تطبيق رسمي، إلا أن المخاطر تتزايد بشكل كبير عندما يتم تغليفه في برنامج تثبيت ضار. لمنع ذلك بفعالية، يُنصح بتحميل البرامج فقط من المتاجر الرسمية أو مواقع المطورين، مع الانتباه إلى أي إشعارات غير عادية خلال عملية التثبيت، مثل الخطوات التي تتطلب تعديل إعدادات الخصوصية يدويًا.
فيما يتعلق بالتفاصيل التقنية، بعد تثبيت CloudSyncD، يمكنه تسجيل بيانات إدخال المستخدم، وقد يقوم بإرسال تقارير إلى المهاجمين عبر الإنترنت كل 8 ثوانٍ، وهو تردد مرتفع بما يكفي لتجميع معلومات حساسة بسرعة. من حيث هيكل التثبيت، يتم تحميل البرنامج الضار على شكل صورة قرص، ويبدو مشابهًا تمامًا لبرنامج تثبيت Mac العادي، حيث يوجد على الجانب الأيسر رمز التطبيق، وعلى الجانب الأيمن اختصار إلى مجلد التطبيقات، والنقطة الوحيدة التي يمكن تمييزها هي التعليمات خطوة بخطوة على الصورة الخلفية، التي تشير إلى كيفية تجاوز Gatekeeper وإدخال كلمة مرور المسؤول. يسمح هذا التصميم للمهاجمين بتقديم "عملية رسمية" في نظر المستخدم، مما يزيد من احتمال استغلال المخاطر. يحذر الخبراء من أن خوارزمية Gatekeeper تهدف إلى منع تشغيل البرمجيات غير الموقعة، لكن المهاجمين من خلال هذه التعليمات الموجهة للمستخدم، يمكنهم "التظاهر بكونهم تثبيتًا عاديًا"، مما يجعل المستخدمين يتجاهلون المخاطر ويحاولون تجاوز آليات الأمان في النظام. يمكن الاطلاع على المزيد من الخلفية والتحليل الفني في ملخصات وأمثلة حول آلية أمان Apple.
من منظور الكشف، تشير Jamf إلى أن أساليب التجاوز الحالية تنتمي إلى استراتيجيات الهندسة الاجتماعية عالية المخاطر، لأنها تجمع بين واجهات التثبيت الشائعة وخطوات الإعداد السهلة الفهم، مما يعطي المستخدمين شعورًا بأن "هذا قد تم السماح به مسبقًا"، وبالتالي يشجعهم على إدخال كلمة مرور المسؤول. بالنسبة لفرق الأمان، تعني هذه الأساليب الحاجة إلى تعزيز مراجعة مصادر التنزيل الخارجية، وكذلك إنشاء قواعد تعريف للإشعارات غير المعتادة التي تظهر خلال عملية التثبيت. كما تشير أبحاث Jamf إلى أنه لا ينبغي تحميل البرامج من مصادر غير رسمية، ويجب تجنب استخدام النسخ المقرصنة، حيث إن هذه المصادر غالبًا ما تكون حاملة للبرامج الضارة. بالنسبة للشركات، يجب تعزيز المراقبة المستندة إلى النقاط النهائية وتقييم المخاطر في الوقت الحقيقي، وتعزيز تدريب الوعي بالأمان للموظفين لتقليل خطر التعرض للخداع بواسطة أساليب مماثلة. تم مناقشة التوصيات ذات الصلة بالتفصيل في العديد من أدلة الأمان، خاصة فيما يتعلق بكيفية التعرف على عمليات التثبيت المشبوهة وفحص توقيع التطبيقات. تشير التقارير والتحليلات الصناعية إلى أن أدوات الإنتاج على جانب المستخدم، مثل تطبيقات Zoom، تحتاج إلى اهتمام خاص فيما يتعلق بالمكونات البرمجية الأخرى التي قد تتداخل معها في حزم التثبيت المختلفة.
```htmlمن أجل تعزيز قدرة المستخدمين على حماية أنفسهم، تقدم مجموعة الأمان أيضًا العديد من الممارسات العملية، مثل التأكد من المصدر الرسمي والتوقيع للتطبيق قبل التثبيت، وتجنب تنزيل الملفات المضغوطة أو التنفيذية من مواقع غير معروفة، وكذلك البقاء متيقظًا عند ظهور مطالبات مفاجئة لإدخال كلمة مرور المسؤول. بالنسبة لمستخدمي Mac، يُعتبر Gatekeeper خط الدفاع الأساسي، ويجب أن تُرفع درجة اليقظة فور اكتشاف أي طرق لتجاوزه. إذا تم اكتشاف سجلات دخول أو حركة مرور غير عادية، يُنصح بفصل الاتصال بالإنترنت وإعادة تشغيل النظام، ثم إعادة تثبيت أدوات ضرورية مثل Zoom من خلال القنوات الرسمية. يمكن للمستخدمين أيضًا نسخ عنوان URL الفعلي من خلال الضغط على مفتاح Control أثناء النقر على الرابط، والتحقق من اسم المجال والبنية في محرر النصوص لتقليل مخاطر الروابط الاحتيالية. يشير خبراء الأمن إلى أن تحديث نظام التشغيل وتثبيت أحدث التصحيحات بشكل مستمر هو أحد الاستراتيجيات طويلة الأمد لمواجهة مثل هذه الهجمات. لمزيد من المقارنات والدلائل حول برامج الأمان الخاصة بـ Mac، يمكن الرجوع إلى المقالات التحليلية الشاملة في الصناعة.
بشكل عام، تسلط هذه الحادثة الضوء على كيفية استخدام البرمجيات الخبيثة لأساليب هندسة اجتماعية أكثر تعقيدًا للاندماج في عمليات تثبيت البرمجيات الشائعة، واستغلال واجهات الاستخدام الشفافة لتقليل يقظة المستخدمين. يجب على الشركات والمستخدمين الأفراد البقاء متيقظين، خاصة عند تنزيل أدوات الاتصال الشائعة مثل Zoom، ويجب الحصول على التحديثات وحزم التثبيت فقط من القنوات الرسمية، ومراجعة إعدادات الأمان والتفويضات على الأجهزة بانتظام، لتجنب استغلال البيانات الحساسة من قبل المتسللين باستخدام أساليب مماثلة. هذه الاقتراحات واستراتيجيات التحكم في المخاطر قد حصلت أيضًا على دعم من العديد من المقالات البحثية وتقارير الأمن السيبراني، وتعتبر نقاط دفاع أساسية في العمل اليومي. من أجل الوقاية على المدى الطويل، يُنصح المستخدمون بمتابعة الإعلانات الرسمية، مع الانتباه إلى أحدث التطورات من المؤسسات البحثية الأمنية أو مجتمعات المطورين. لمزيد من التحليلات الخلفية والإرشادات العملية، يمكن الرجوع إلى تقارير الأمان ذات الصلة والمنتديات التقنية. تقرير 9to5Mac يوفر تفاصيل الحالة التي تساعد أيضًا في فهم تطور مثل هذه الهجمات.
إجراءات مضادة وممارسات عملية لحماية المستخدم، تركز على المصادر الرسمية وتقليل مخاطر عملية التثبيت
لتجنب التعرض للهجمات مرة أخرى، يمكن للمستخدمين اتخاذ عدة خطوات عملية: الحصول دائمًا على ملفات التثبيت من Mac App Store أو الموقع الرسمي؛ تجنب تشغيل برامج التثبيت من مصادر غير معروفة، خاصة تلك التي تستخدم طريقة "السحب والإفلات" لتثبيت الصور القرصية؛ التحقق من توقيع التطبيق وهوية المطور قبل التثبيت، والانتباه إلى أي إشعارات خلفية تتعلق بتجاوز آليات الأمان؛ في حالة المطالبة بإدخال كلمة مرور المسؤول، يجب التأكد من صحة حزمة التثبيت وسمعة المطور. هذه الممارسات يمكن أن تقلل بشكل فعال من مخاطر محاولة تجاوز Gatekeeper، كما تساعد في اكتشاف المخاطر المحتملة للتسرب. إذا كان هناك شك في صحة المعلومات، يجب التوقف عن العمل مباشرة، ومحاولة طلب المساعدة من قنوات الدعم الرسمية. حاليًا، تروج العديد من وكالات الأمن السيبراني لمبدأ "أقل صلاحيات" واستراتيجية "التثبيت المجزأ"، كطرق فعالة لتقليل نطاق تأثير الحوادث.
على المدى الطويل، يجب على الشركات تجهيز حلول الكشف والاستجابة للنقاط النهائية (EDR)، وإنشاء دورات تدريبية حول الهجمات الشائعة في الهندسة الاجتماعية، لتعزيز قدرة الموظفين على التعرف على الطلبات المشبوهة وخطوات التثبيت. من الناحية التقنية، فإن تعزيز مراقبة تفويضات التطبيقات والسلوك الشبكي يمكن أن يساعد في اكتشاف أنشطة تسرب البيانات مثل CloudSyncD في وقت مبكر، ويمكن أن يمنع إرسال البيانات أو يقطع تنفيذ الأوامر الخبيثة على الفور. يشير خبراء الأمن السيبراني أيضًا إلى أن مراجعة قائمة الأجهزة واستراتيجيات التفويض بانتظام يمكن أن تقلل من مخاطر "استخدام البرمجيات الشرعية بشكل غير مصرح به". بالنسبة للمستخدمين العموميين، فإن الحفاظ على تحديث النظام تلقائيًا، وتفعيل جدار حماية macOS، وتفعيل ميزات الأمان مثل Gatekeeper، هي الحد الأدنى من الأمن اليومي.
```بشكل عام، فإن ظهور CloudSyncD مرة أخرى يثبت أن المهاجمين يستخدمون عمليات التثبيت التي تبدو عادية كسلاح لزيادة معدل النجاح. يجب على المستخدمين تطوير عادات نقدية عند التنزيل والتثبيت، والاعتماد على الموارد الرسمية ومطوري البرامج الموثوقين، بالتعاون مع آليات إدارة المخاطر على مستوى المؤسسات، لتشكيل حاجز دفاعي متعدد الطبقات. يمكن العثور على أحدث الأبحاث والإرشادات في العديد من وسائل الإعلام الأمنية الرسمية، حيث يمكن أن تساعد المعرفة المتجددة المستخدمين على التعرف بسرعة على أساليب الهجوم الجديدة واستراتيجيات الحماية. إذا كنت ترغب في التعمق وفهم العمليات العملية، يُنصح بالرجوع إلى أحدث التقارير والمحتويات التعليمية من وسائل الإعلام التقنية الكبرى ومؤسسات البحث الأمني.
في البيانات والملفات الخلفية، تبرز تحليلات Jamf بشكل خاص أهمية تعليم المستخدمين، وأهمية التنزيل من المصادر الرسمية، واليقظة تجاه كل تنبيه في عملية التثبيت، حيث إنها الخط الدفاعي الأول ضد هذا النوع من الهجمات. قد تستمر الأبحاث الأمنية المستقبلية في الكشف عن تغييرات في توزيع البرمجيات الخبيثة المماثلة في التطبيقات الرئيسية، لذا فإن البقاء على اطلاع حول أسماء النطاقات ذات الصلة، وفحص التوقيعات، ومراجعة عمليات التثبيت سيكون جوهر الحفاظ على سلامة النظام بين المستخدمين والشركات. يمكن الرجوع إلى التقارير الخاصة من وسائل الإعلام التقنية مثل MACWORLD و 9to5Mac لمزيد من التفاصيل التقنية وتحليل الحالات العملية.
المصادر المرجعية: https://9to5mac.com؛ التقرير الذي نشرته Jamf Threat Labs والذي يقدم وصفًا لعمليات التثبيت وجمع البيانات، له قيمة توجيهية فعلية لاستراتيجيات الحماية.
اقرأ المقال الأصلي على techritual.com (بالصينية التقليدية) →
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.