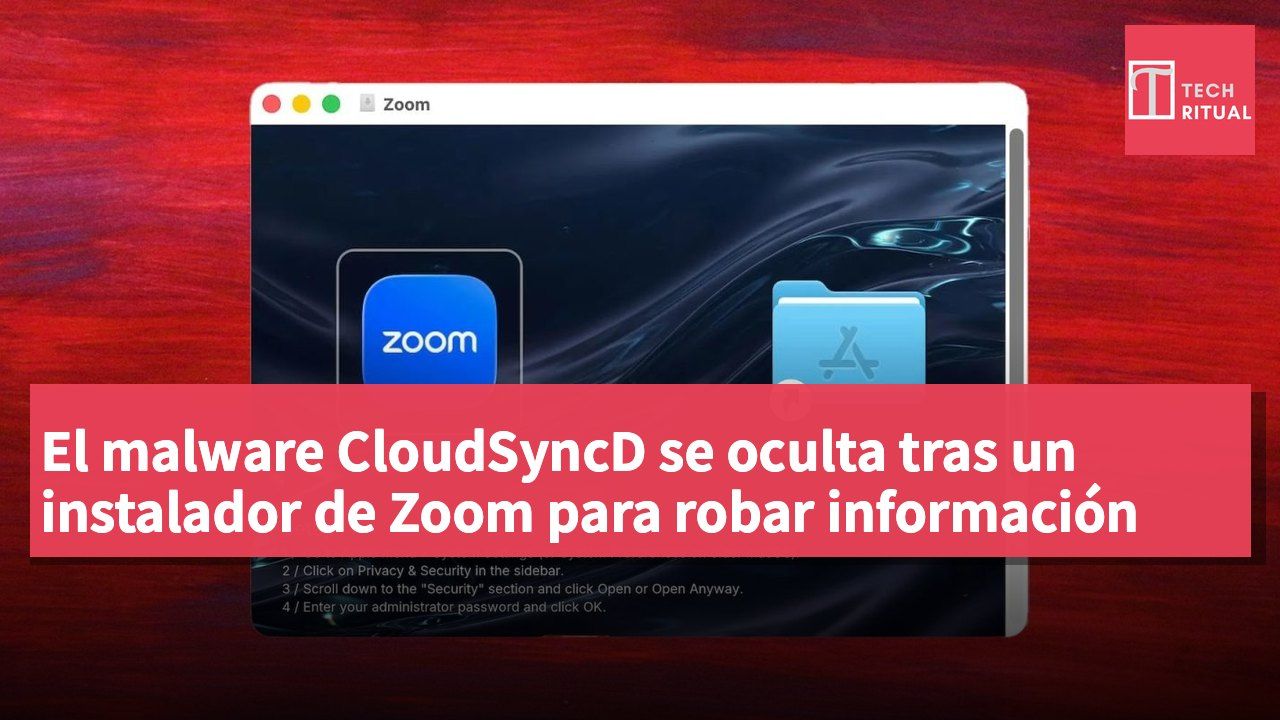
La observación de seguridad actual muestra que Jamf Threat Labs ha descubierto un malware llamado CloudSyncD, que se infiltra como un instalador de Zoom y, al ejecutarse en un Mac, instala simultáneamente una herramienta de robo de información, cuyo objetivo es capturar los datos ingresados por el usuario y enviarlos periódicamente a los servidores del atacante. La forma en que este malware está empaquetado es muy similar a un instalador legítimo; la disposición de las imágenes de Zap, las imágenes de disco y las rutas de las aplicaciones están cuidadosamente diseñadas para intentar generar confianza en la seguridad del usuario, incluso utilizando un proceso de instalación común como señuelo. Según la descripción de Jamf, el proceso de instalación proporciona una imagen de fondo que ofrece instrucciones para eludir Gatekeeper, lo que hace que el mecanismo de protección del sistema que bloquea automáticamente la instalación sea difícil de detectar y anima al usuario a ingresar la contraseña de administrador para completar la instalación. Este tipo de técnica refleja cómo el malware actual intenta evadir la detección utilizando un flujo de uso que "parece normal" y mejorar su tasa de éxito. Las referencias también indican que, aunque Zoom en sí es una aplicación legítima, el riesgo aumenta considerablemente cuando se empaqueta en un instalador malicioso. Para prevenir eficazmente, se recomienda descargar software únicamente de tiendas oficiales o sitios web de desarrolladores, y estar atento a cualquier aviso anómalo durante el proceso de instalación, como pasos que requieren modificar manualmente la configuración de privacidad.
En cuanto a los detalles técnicos específicos, CloudSyncD, una vez instalado, puede registrar los datos ingresados por el usuario y podría enviar informes al atacante cada 8 segundos a través de la red, una frecuencia relativamente alta que es suficiente para agregar rápidamente información sensible. En términos de la arquitectura de instalación, el malware se monta en forma de imagen de disco, que se ve igual que un instalador normal de Mac; a la izquierda está el ícono de la aplicación y a la derecha hay un alias que lleva a la carpeta de aplicaciones. El único punto de distinción es la explicación paso a paso en la imagen de fondo, que indica al usuario cómo eludir Gatekeeper e ingresar la contraseña de administrador. Este diseño permite a los atacantes presentar un "proceso legítimo" a los ojos del usuario, aumentando la probabilidad de explotación. Los expertos advierten que el algoritmo de Gatekeeper tiene como objetivo prevenir la ejecución de software no firmado, pero los atacantes pueden utilizar este tipo de instrucciones orientadas al usuario para "hacerse pasar por una instalación normal", lo que lleva a los usuarios a ignorar el riesgo y tratar de eludir los mecanismos de seguridad del sistema. Para más información de fondo y análisis técnico, se puede consultar un resumen y ejemplos sobre el mecanismo de seguridad de Apple.
Desde el punto de vista de la detección, Jamf señala que las técnicas de elusión actuales pertenecen a estrategias de ingeniería social de alto riesgo, ya que combinan interfaces de instalación comunes con pasos de configuración fáciles de entender, dando a los usuarios una sensación de que "ya ha sido permitido anteriormente", lo que los anima a ingresar la contraseña de administrador. Para los equipos de seguridad, este tipo de técnicas significa que es necesario reforzar la revisión de las fuentes de descarga externas, así como establecer reglas de identificación para cualquier aviso no convencional que aparezca durante el proceso de instalación. La investigación de Jamf también indica que no se debe descargar software de fuentes no oficiales y que se debe evitar el uso de versiones piratas, ya que estas fuentes a menudo son portadoras de malware. Para las empresas, se debe fortalecer la monitorización basada en puntos finales y la evaluación de riesgos en tiempo real, así como mejorar la capacitación en concienciación sobre seguridad para reducir el riesgo de ser engañados por técnicas similares. Las recomendaciones relacionadas se discuten en detalle en varias guías de seguridad, especialmente en lo que respecta a cómo identificar procesos de instalación sospechosos y verificar la firma de las aplicaciones. Los informes de referencia y análisis de la industria indican que, para herramientas de productividad del lado del usuario, como aplicaciones como Zoom, es especialmente importante estar atentos a otros componentes de software que puedan estar mezclados en diferentes paquetes de instalación.
```htmlPara mejorar la capacidad de autoprotección de los usuarios, la comunidad de seguridad también ofrece varias prácticas útiles, como verificar la fuente oficial y la firma de la aplicación antes de la instalación, evitar descargar archivos comprimidos o ejecutables de sitios desconocidos, y mantenerse alerta ante solicitudes inesperadas de ingreso de contraseñas de administrador. Para los usuarios de Mac, Gatekeeper es la línea de defensa principal, y cualquier método para eludirlo debe ser motivo de alerta inmediata. Si se detectan registros de inicio de sesión o tráfico de red inusuales, se recomienda desconectar la conexión a Internet de inmediato y reiniciar el sistema, y luego reinstalar herramientas necesarias como Zoom a través de canales oficiales. Los usuarios también pueden copiar la URL real haciendo clic con la tecla Control y verificar el nombre de dominio y la estructura en un editor de texto, para reducir el riesgo de enlaces de phishing. Los expertos en seguridad señalan que mantener el sistema operativo y las aplicaciones actualizadas con los últimos parches es una de las estrategias a largo plazo para resistir ataques similares. Para más comparaciones y guías sobre software de seguridad para Mac, también se puede consultar artículos de análisis integral de la industria.
En resumen, este incidente destaca cómo el malware actual se infiltra en los procesos de instalación de software común mediante técnicas de ingeniería social más sofisticadas, utilizando interfaces de usuario transparentes para disminuir la alerta de los usuarios. Tanto las empresas como los usuarios individuales deben mantenerse vigilantes, especialmente al descargar herramientas de comunicación ampliamente utilizadas como Zoom, asegurándose de obtener actualizaciones y paquetes de instalación solo a través de canales oficiales, y revisando periódicamente la configuración de seguridad y los permisos en sus dispositivos, para evitar que los abusadores utilicen métodos similares para obtener datos sensibles. Las recomendaciones anteriores y las estrategias de control de riesgos también cuentan con el respaldo de múltiples artículos de investigación y reportes de ciberseguridad, y se consideran puntos de defensa básicos en el trabajo diario. Para una prevención a largo plazo, se aconseja a los usuarios que presten atención a los comunicados oficiales y sigan las últimas actualizaciones de las instituciones de investigación de seguridad o comunidades de desarrolladores. Para más análisis de fondo y guías prácticas, se pueden consultar informes de seguridad y foros técnicos. El informe de 9to5Mac también proporciona detalles de casos que ayudan a entender la evolución gradual de este tipo de ataques.
Medidas de contrarresto y prácticas útiles de autoprotección para usuarios, enfocándose en fuentes oficiales y minimizando el riesgo en el proceso de instalación
Para evitar caer nuevamente en la trampa, los usuarios pueden seguir varios pasos prácticos: siempre obtener los archivos de instalación desde la Mac App Store o el sitio web oficial; evitar ejecutar instaladores de fuentes desconocidas, especialmente aquellos que utilizan el método de instalación por "arrastrar y soltar"; verificar la firma de la aplicación y la identidad del desarrollador antes de la instalación, y estar atentos a las indicaciones en segundo plano que puedan implicar eludir mecanismos de seguridad; si se encuentra con una solicitud de ingreso de contraseña de administrador, es fundamental confirmar la autenticidad del paquete de instalación y la reputación del desarrollador. Estas prácticas pueden reducir efectivamente el riesgo de intentar eludir Gatekeeper y también ayudar a detectar posibles riesgos de filtración. Si no se está seguro de la veracidad de la información, se debe detener la operación de inmediato y buscar ayuda a través de los canales de soporte oficial. Actualmente, varias instituciones de ciberseguridad también promueven el uso del "principio de menor privilegio" y la estrategia de "instalación segmentada" como métodos viables para reducir el alcance de los incidentes.
A largo plazo, las empresas deben equiparse con soluciones de detección y respuesta de endpoints (EDR) y establecer cursos de capacitación sobre ataques comunes de ingeniería social, para mejorar la capacidad de los empleados para identificar solicitudes sospechosas y pasos de instalación. En el ámbito técnico, fortalecer la supervisión de permisos de aplicaciones y el comportamiento de la red puede detectar tempranamente actividades de filtración de datos como las de CloudSyncD, y puede detener de inmediato el envío de datos o bloquear la ejecución de comandos maliciosos. Los expertos en ciberseguridad también señalan que auditar regularmente la lista de dispositivos y las políticas de permisos puede reducir el riesgo de "uso indebido de software legítimo". Para los usuarios públicos, mantener el sistema actualizado automáticamente, activar el firewall de macOS y habilitar características de seguridad como Gatekeeper son las bases mínimas de la seguridad diaria.
```En resumen, la exposición de CloudSyncD vuelve a demostrar que los atacantes utilizan procesos de instalación que parecen cotidianos como arma para aumentar su tasa de éxito. Los usuarios deben cultivar hábitos críticos de descarga e instalación, y confiar en recursos de desarrolladores oficiales y de confianza, junto con mecanismos de gestión de riesgos a nivel empresarial, para formar una barrera de defensa en múltiples capas. Las investigaciones y guías más recientes se pueden encontrar en varios medios de ciberseguridad y en las páginas oficiales de las instituciones, y el conocimiento actualizado puede ayudar a los usuarios a identificar rápidamente nuevos vectores de ataque y estrategias de protección. Para profundizar en el tema y en la práctica, se recomienda consultar los últimos informes y contenidos educativos de los principales medios tecnológicos y organizaciones de investigación en seguridad.
En los datos y archivos de antecedentes, el análisis de Jamf enfatiza especialmente: la educación del usuario, la importancia de descargar desde fuentes oficiales, y la necesidad de mantener la vigilancia sobre cada aviso durante el proceso de instalación, que es la primera línea de defensa contra este tipo de ataques. La investigación de seguridad en el futuro puede continuar revelando cambios en la distribución de malware similar en aplicaciones de uso común, por lo que mantenerse informado sobre dominios relevantes, verificación de firmas y auditoría de procesos de instalación será fundamental para que los usuarios y las empresas mantengan la integridad del sistema. Para más detalles técnicos y análisis de casos prácticos, se pueden consultar los reportajes especiales de medios tecnológicos como MACWORLD y 9to5Mac.
Fuentes de referencia: https://9to5mac.com; el informe publicado por Jamf Threat Labs proporciona descripciones del proceso de instalación y recopilación de datos, que también tienen un valor práctico en las estrategias de protección.
Leer el artículo original en techritual.com (chino tradicional) →
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.