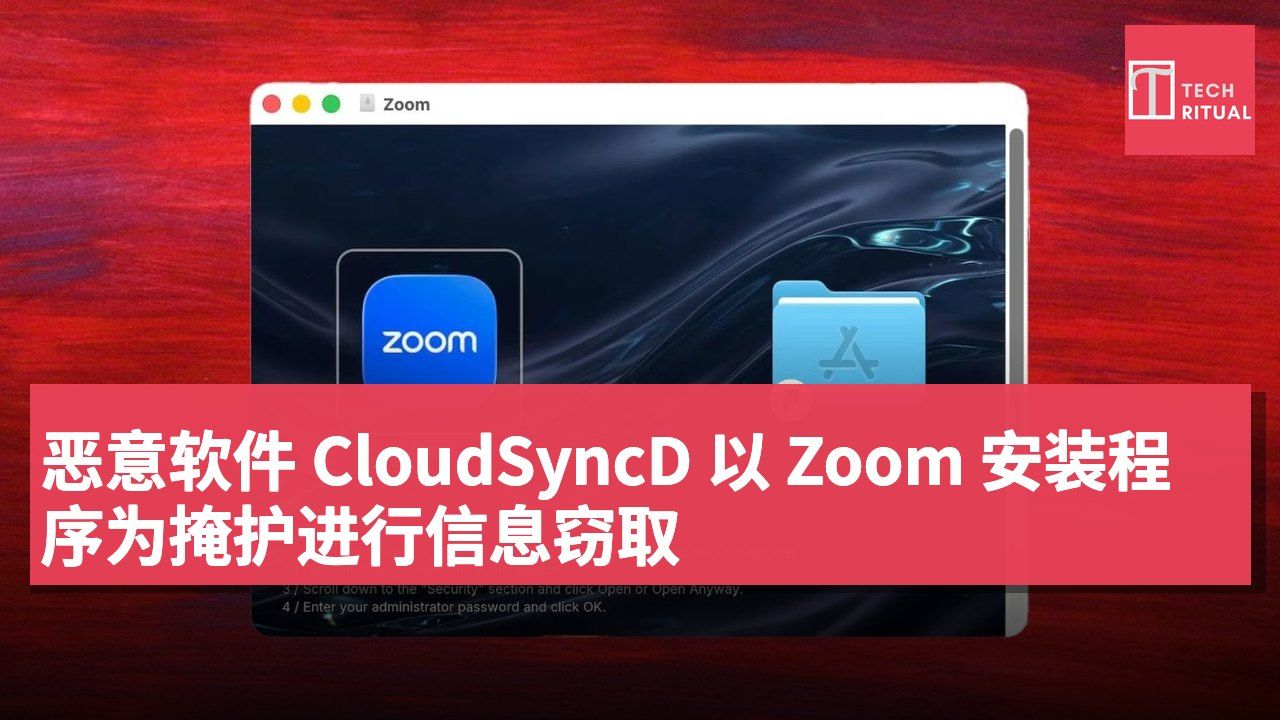
本次安全观察显示,Jamf Threat Labs 发现的一款名为 CloudSyncD 的恶意软件,会以 Zoom 安装程序的外壳混入,并在 Mac 上执行时同时安装一个信息窃取工具,目标是捕捉用户输入的数据并定时发送到攻击者服务器。该恶意软件的包装方式极似正规安装程序,Zap 图像、磁盘映像和应用程序路径的布局都经过精心设计,试图造成用户对安全性的信任,甚至以常见的安装流程作为诱导。根据 Jamf 的描述,安装过程会以一张背景图片提供绕过 Gatekeeper 的指引,这个做法令系统自动阻止安装的防护机制变得难以察觉,并鼓励用户输入管理员密码以完成安装。此类手法反映出当前恶意软件正试图以“看似平常”的使用流程去躲避检测,并提升成功率。参考资料也指出,虽然 Zoom 本身是正规应用,但当被包装在恶意安装程序中时,风险就会大幅提升。为了有效防范,建议只在官方商店或开发者网站下载软件,同时留意安装流程中的任何异常提示,例如需要手动修改隐私设置的步骤。
具体技术细节方面,CloudSyncD 安装后能够记录用户输入的数据,并可能通过网络每 8 秒就向攻击者传送报告,这个频率相对频繁,足以快速聚合敏感信息。安装架构方面,恶意程序会以磁盘映像的形式挂载,外表与普通 Mac 安装程序无异,左侧为应用程序图示,右侧有前往应用程序文件夹的别名,唯一的分辨点是背景图上的逐步说明,指示用户怎样绕过 Gatekeeper,并输入管理员密码。该设计使攻击者能在用户眼中呈现“正规流程”,提升利用风险的可能性。专家提醒,Gatekeeper 算法目标是阻止未签名软件执行,但攻击者通过这种用户导向的指示,能够“假装成正常安装”,造成用户忽视风险,尝试绕过系统安全机制。更多背景与技术分析可参考对 Apple 安全机制的综述与实例。
在检测角度,Jamf 指出目前的绕过手法属于较高风险的社会工程策略,因为它结合了常见的安装界面和易于理解的设置步骤,给用户一种“是先前已被允许”的感觉,从而鼓励他们输入管理员密码。对于安全团队,这类手法意味着需要加强对外部下载来源的审查,以及对安装流程中出现的非惯例提示建立识别规则。Jamf 的研究也指出,不应在非官方来源下载软件,并且应该避免使用破解版本,因为这些来源常常是恶意软件的载体。对于企业而言,应加强基于端点的监测与实时风险评估,并加强员工安全意识训练,以降低被类似手法欺骗的风险。相关建议在多篇安全指南中有详细讨论,尤其是关于如何辨识可疑安装流程和检查应用签名的方法。参考报道同行业分析指出,对于用户端的生产力工具,如 Zoom 这类应用,特别需要留意它们在不同安装包装中可能混入的其他软件成分。
```html为了提升用户自保能力,安全社群也提供多个实用的做法,例如在安装前先确认应用程序的官方来源与签名、避免从不明网站下载压缩档或执行档、以及对于突然要求输入管理员密码的提示保持警觉。对 Mac 用户而言,Gatekeeper 是核心防线,任何绕过方法都应立刻提高警觉。若发现登录记录或网络流量出现异常,建议立即断开网络连接并重启系统,之后再以官方渠道重新安装 Zoom 等必要工具。用户也可通过 Control 键点击链接复制实际 URL,并于文本编辑器中核对域名与结构,以降低钓鱼链接的风险。安全专家指出,持续更新操作系统和安装程序的最新补丁,是抵御类似攻击的长期策略之一。更多针对 Mac 安全软件的比较与指南,也可参考行业综合分析文章。
总而言之,这单事件彰显现时恶意软件正以更精致的社会工程手法混入常见软件安装流程,并利用透明的使用界面去降低用户的警觉。企业和个人用户都需要保持警惕,特别是在下载 Zoom 等广泛使用的通讯工具时,务必只通过官方渠道获取更新和安装包,并定期审视设备上的安全设置与授权情况,以免滥用者利用类似手法获取敏感数据。以上建议和风险控制策略,也得到多篇研究文章和资安报告的支持,并在日常工作中被视为基本防御要点。为了长远防范,建议用户关注官方通告,同时留意安全研究机构或开发者社群的最新动态。更多背景分析和实务指引,可参考相关安全报告与技术论坛。9to5Mac 的报道提供的案例细节也有助于理解这类攻击的逐步演变。
反制措施和用户自保的实用做法,聚焦在官方来源和最小化风险的安装流程
为了避免再次中招,用户可以采取几个实用步骤:始终在 Mac App Store 或官方网站获取安装档;避免执行来自未知来源的安装程序,尤其是以“拖放”安装方式的磁盘映像;安装前先核对应用签名和开发者身份,并留意背景提示是否涉及绕过安全机制;如遇到要求输入管理员密码的情况,务必确认安装包的真实性和开发者的信誉。这些做法能有效降低尝试绕过 Gatekeeper 的风险,也有助于发现潜在的泄露风险。若不确定信息真伪,应该直接停止操作,并尝试在官方支持渠道寻求帮助。目前多个资安机构也推崇以“最小权限原则”和“分段安装”策略,是降低事件影响范围的可行方法。
长远而言,企业应配备端点检测与响应(EDR)解决方案,并建立针对常见社会工程攻击的训练课程,提升员工对可疑请求和安装步骤的识别能力。技术层面上,加强对应用程序授权与网络行为监控,能及早捕捉到像 CloudSyncD 这样的资料外泄活动,并能即时阻止资料发送或阻断恶意指令的执行。资安专家也指出,定期审核设备清单与授权策略,能降低“合法软件被劫持使用”的风险。在公众用户方面,维持系统自动更新、开启 macOS 防火墙和启用 Gatekeeper 等安全特性,是日常保安的基本底线。
```总而言之,此次 CloudSyncD 的曝光再次证明,攻击者会以看似日常的安装流程作为武器,以此提高成功率。用户应培养批判性的下载与安装习惯,并依靠官方与信任开发者的资源,配合企业层面的风险管理机制,形成防御的多层次屏障。最新的研究和指南可以在多个资安媒体和机构官方网站找到,持续更新的知识能帮助用户快速识别新型的攻击向量与防护策略。如果想深入了解和实践操作,建议参阅各大科技媒体和安全研究机构的最新报告和教学内容。
资料与背景档案中,Jamf 的分析特别强调:用户教育、官方来源下载的重要性,以及对安装流程中的每个提示保持警觉,是抵御此类攻击的第一道防线。未来的安全研究可能会继续揭示类似恶意程序在主流应用程序中的布局变化,因此,保持对相关域名、签名检查与安装流程审核的最新信息,将是用户与企业共同维持系统完整性的核心。更多技术详述与实践案例分析可参考 MACWORLD 与 9to5Mac 等科技媒体的专题报道。
参考来源:https://9to5mac.com;Jamf Threat Labs 公布的报告提供的安装流程描绘与数据收集描述,也对防护策略有实际指导价值。
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.