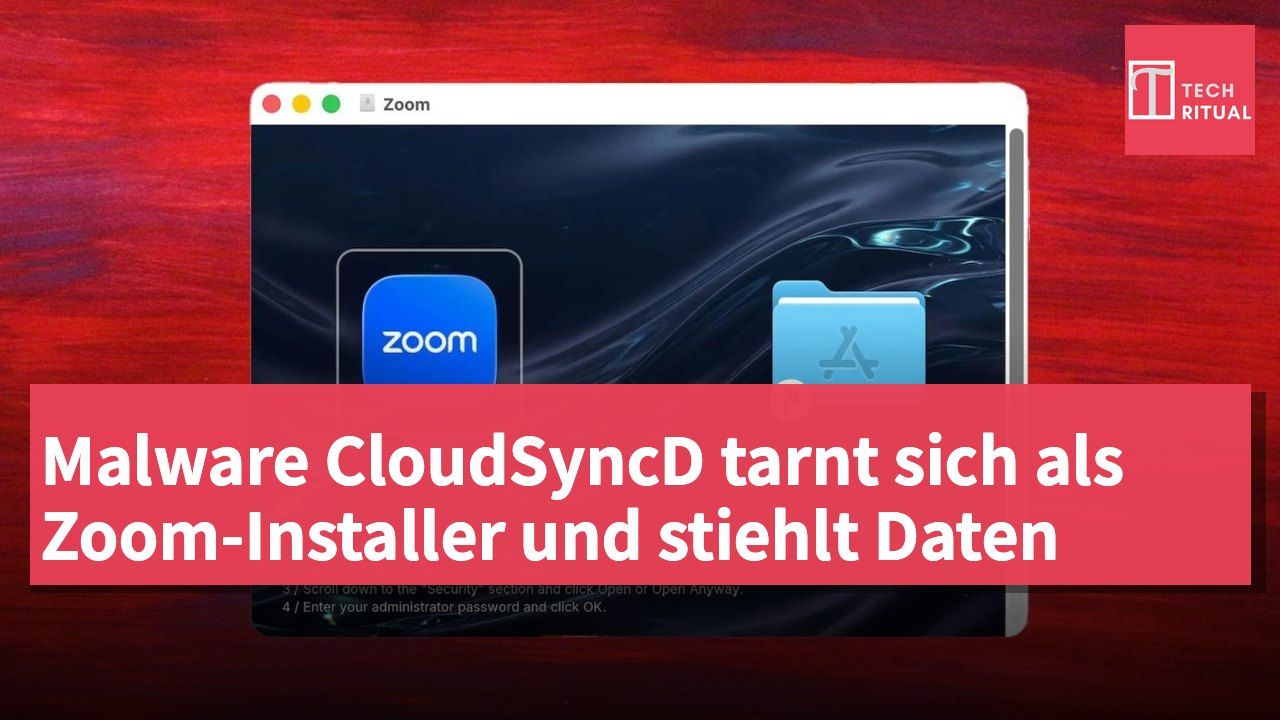
Diese Sicherheitsbeobachtung zeigt, dass die Jamf Threat Labs eine Malware namens CloudSyncD entdeckt haben, die sich in die Zoom-Installationsdatei einschleust und beim Ausführen auf einem Mac gleichzeitig ein Informationsdiebstahl-Tool installiert. Ziel ist es, Benutzereingaben zu erfassen und regelmäßig an die Server des Angreifers zu senden. Die Verpackung der Malware ähnelt stark einem regulären Installationsprogramm; die Anordnung von Zap-Bildern, Disk-Images und Anwendungs-Pfaden ist sorgfältig gestaltet, um das Vertrauen der Benutzer in die Sicherheit zu erwecken und sogar einen gängigen Installationsprozess als Anreiz zu nutzen. Laut Jamf wird der Installationsprozess durch ein Hintergrundbild unterstützt, das Anweisungen zum Umgehen von Gatekeeper bietet. Diese Methode macht die Schutzmechanismen des Systems, die die Installation automatisch blockieren, schwerer erkennbar und ermutigt die Benutzer, ihr Administratorpasswort einzugeben, um die Installation abzuschließen. Solche Methoden spiegeln wider, dass aktuelle Malware versucht, durch einen „scheinbar normalen“ Ablauf die Erkennung zu umgehen und die Erfolgsquote zu erhöhen. Referenzmaterial weist auch darauf hin, dass, obwohl Zoom selbst eine reguläre Anwendung ist, das Risiko erheblich steigt, wenn es in einer bösartigen Installationsdatei verpackt ist. Um effektiv vorzubeugen, wird empfohlen, Software nur aus offiziellen Geschäften oder von Entwickler-Webseiten herunterzuladen und während des Installationsprozesses auf ungewöhnliche Hinweise zu achten, wie etwa Schritte, die eine manuelle Änderung der Datenschutzeinstellungen erfordern.
In Bezug auf technische Details kann CloudSyncD nach der Installation Benutzereingaben aufzeichnen und möglicherweise alle 8 Sekunden Berichte an den Angreifer über das Internet senden. Diese Frequenz ist relativ hoch und ausreichend, um schnell sensible Informationen zu aggregieren. In Bezug auf die Installationsstruktur wird die Malware in Form eines Disk-Images gemountet, das äußerlich von einem normalen Mac-Installationsprogramm nicht zu unterscheiden ist; auf der linken Seite befindet sich das Anwendungssymbol, auf der rechten Seite ein Alias für den Anwendungsordner. Der einzige Unterscheidungsfaktor ist die schrittweise Anleitung auf dem Hintergrundbild, die den Benutzern zeigt, wie sie Gatekeeper umgehen und ihr Administratorpasswort eingeben können. Dieses Design ermöglicht es dem Angreifer, den Benutzern einen „regulären Prozess“ zu präsentieren, was die Wahrscheinlichkeit erhöht, dass sie auf das Risiko hereinfallen. Experten warnen, dass der Gatekeeper-Algorithmus darauf abzielt, die Ausführung nicht signierter Software zu verhindern, aber Angreifer können durch solche benutzerorientierten Anweisungen „als normale Installation auftreten“, was dazu führt, dass Benutzer das Risiko ignorieren und versuchen, die Sicherheitsmechanismen des Systems zu umgehen. Weitere Hintergründe und technische Analysen finden Sie in der Übersicht und den Beispielen zu Apples Sicherheitsmechanismen.
Aus der Perspektive der Erkennung weist Jamf darauf hin, dass die derzeitigen Umgehungsmethoden zu den höher riskanten Social-Engineering-Strategien gehören, da sie eine gängige Installationsoberfläche mit leicht verständlichen Einrichtungsschritten kombinieren, was den Benutzern ein Gefühl vermittelt, dass sie „bereits zuvor genehmigt“ wurden, und sie dazu ermutigt, ihr Administratorpasswort einzugeben. Für Sicherheitsteams bedeutet dies, dass die Überprüfung externer Downloadquellen verstärkt und Regeln zur Identifizierung ungewöhnlicher Hinweise im Installationsprozess entwickelt werden müssen. Jamfs Forschung weist auch darauf hin, dass Software nicht von inoffiziellen Quellen heruntergeladen werden sollte und dass die Verwendung von Raubkopien vermieden werden sollte, da diese Quellen häufig Träger von Malware sind. Für Unternehmen sollte die Überwachung auf Endgeräten und die Echtzeit-Risikobewertung verstärkt sowie das Sicherheitsbewusstsein der Mitarbeiter geschult werden, um das Risiko zu verringern, durch ähnliche Methoden getäuscht zu werden. Die entsprechenden Empfehlungen werden in mehreren Sicherheitsleitfäden ausführlich diskutiert, insbesondere in Bezug darauf, wie verdächtige Installationsprozesse identifiziert und Anwendungs-Signaturen überprüft werden können. Berichte und Branchenanalysen weisen darauf hin, dass bei produktivitätssteigernden Tools auf der Benutzerseite, wie Anwendungen wie Zoom, besonders darauf geachtet werden sollte, welche anderen Softwarekomponenten möglicherweise in verschiedenen Installationsverpackungen enthalten sind.
Um die Selbstschutzfähigkeit der Nutzer zu verbessern, bietet die Sicherheitsgemeinschaft mehrere praktische Maßnahmen an, wie zum Beispiel vor der Installation die offizielle Quelle und das Signatur der Anwendung zu überprüfen, das Herunterladen von komprimierten Dateien oder ausführbaren Dateien von unbekannten Websites zu vermeiden und bei plötzlichen Aufforderungen zur Eingabe des Administratorpassworts wachsam zu bleiben. Für Mac-Nutzer ist Gatekeeper die zentrale Verteidigungslinie, und jede Umgehungsmethode sollte sofortige Alarmbereitschaft auslösen. Wenn ungewöhnliche Anmeldeprotokolle oder Netzwerkverkehr festgestellt werden, wird empfohlen, die Internetverbindung sofort zu trennen und das System neu zu starten, bevor notwendige Tools wie Zoom über offizielle Kanäle neu installiert werden. Nutzer können auch durch Drücken der Control-Taste auf den Link klicken, um die tatsächliche URL zu kopieren, und diese in einem Texteditor überprüfen, um das Risiko von Phishing-Links zu verringern. Sicherheitsexperten weisen darauf hin, dass das kontinuierliche Aktualisieren des Betriebssystems und das Installieren der neuesten Patches eine der langfristigen Strategien zur Abwehr ähnlicher Angriffe ist. Weitere Vergleiche und Leitfäden zu Sicherheitssoftware für Mac können auch in umfassenden Branchenanalysen nachgelesen werden.
Zusammenfassend zeigt dieser Vorfall, dass bösartige Software derzeit mit ausgefeilteren Social-Engineering-Techniken in gängige Softwareinstallationsprozesse eindringt und transparente Benutzeroberflächen nutzt, um die Wachsamkeit der Nutzer zu verringern. Unternehmen und private Nutzer müssen wachsam bleiben, insbesondere beim Herunterladen von weit verbreiteten Kommunikationswerkzeugen wie Zoom, und sollten Updates und Installationspakete ausschließlich über offizielle Kanäle beziehen sowie regelmäßig die Sicherheitseinstellungen und Berechtigungen auf ihren Geräten überprüfen, um zu verhindern, dass Missbrauchende ähnliche Methoden nutzen, um an sensible Daten zu gelangen. Die oben genannten Empfehlungen und Risikokontrollstrategien werden auch durch zahlreiche Forschungsartikel und Sicherheitsberichte unterstützt und gelten im Arbeitsalltag als grundlegende Verteidigungspunkte. Um langfristig vorzubeugen, wird den Nutzern geraten, offizielle Ankündigungen zu verfolgen und die neuesten Entwicklungen von Sicherheitsforschungsinstituten oder Entwicklergemeinschaften im Auge zu behalten. Weitere Hintergrundanalysen und praktische Leitfäden sind in den entsprechenden Sicherheitsberichten und technischen Foren zu finden. 9to5Mac bietet in seinen Berichten auch hilfreiche Details zu den schrittweisen Entwicklungen solcher Angriffe.
Gegenmaßnahmen und praktische Selbstschutzmaßnahmen für Nutzer, mit Fokus auf offizielle Quellen und Minimierung von Installationsrisiken
Um erneut betrogen zu werden, können Nutzer mehrere praktische Schritte unternehmen: Immer die Installationsdateien aus dem Mac App Store oder von der offiziellen Website beziehen; die Ausführung von Installationsprogrammen aus unbekannten Quellen vermeiden, insbesondere von Disk-Images, die im „Drag-and-Drop“-Installationsmodus bereitgestellt werden; vor der Installation die Anwendungssignatur und die Identität des Entwicklers überprüfen und darauf achten, ob Hintergrundhinweise auf eine Umgehung von Sicherheitsmechanismen hinweisen; im Falle einer Aufforderung zur Eingabe des Administratorpassworts unbedingt die Echtheit des Installationspakets und den Ruf des Entwicklers bestätigen. Diese Maßnahmen können das Risiko einer Umgehung von Gatekeeper effektiv verringern und helfen, potenzielle Leckrisiken zu erkennen. Wenn die Echtheit von Informationen unsicher ist, sollte man die Operation sofort stoppen und versuchen, über offizielle Supportkanäle Hilfe zu suchen. Derzeit befürworten mehrere Sicherheitsorganisationen auch die Anwendung des „Prinzip der minimalen Berechtigung“ und die Strategie der „segmentierten Installation“ als praktikable Methoden zur Verringerung des Einflussbereichs von Vorfällen.
Langfristig sollten Unternehmen mit Endpoint Detection and Response (EDR)-Lösungen ausgestattet werden und Schulungsprogramme zu häufigen Social-Engineering-Angriffen einrichten, um die Fähigkeit der Mitarbeiter zur Identifizierung verdächtiger Anfragen und Installationsschritte zu verbessern. Auf technischer Ebene kann die Verstärkung der Überwachung von Anwendungsberechtigungen und Netzwerkverhalten dazu beitragen, Datenlecks wie CloudSyncD frühzeitig zu erkennen und die Datenübertragung oder die Ausführung bösartiger Befehle sofort zu stoppen. Sicherheitsexperten weisen auch darauf hin, dass eine regelmäßige Überprüfung der Geräte- und Berechtigungslisten das Risiko der „Missbrauch von legaler Software“ verringern kann. Bei öffentlichen Nutzern ist die Aufrechterhaltung automatischer Systemupdates, das Aktivieren der macOS-Firewall und das Aktivieren von Gatekeeper sowie anderen Sicherheitsfunktionen die grundlegende Sicherheitsbasis im Alltag.
Zusammenfassend lässt sich sagen, dass die Enthüllung von CloudSyncD erneut beweist, dass Angreifer scheinbar alltägliche Installationsprozesse als Waffe nutzen, um ihre Erfolgsquote zu erhöhen. Nutzer sollten kritische Download- und Installationsgewohnheiten entwickeln und sich auf offizielle und vertrauenswürdige Entwicklerressourcen stützen, unterstützt durch unternehmensseitige Risikomanagementmechanismen, um eine mehrschichtige Verteidigungsbarriere zu bilden. Die neuesten Forschungen und Leitfäden sind auf verschiedenen Cybersecurity-Medien und offiziellen Webseiten von Institutionen zu finden; kontinuierlich aktualisiertes Wissen kann Nutzern helfen, neue Angriffsvektoren und Schutzstrategien schnell zu erkennen. Wer mehr über die praktischen Aspekte erfahren möchte, sollte die neuesten Berichte und Lehrinhalte großer Tech-Medien und Sicherheitsforschungsinstitute konsultieren.
In den Daten und Hintergrunddokumenten hebt die Analyse von Jamf besonders hervor: Nutzerbildung, die Bedeutung von Downloads aus offiziellen Quellen und die Wachsamkeit gegenüber jedem Hinweis im Installationsprozess sind die erste Verteidigungslinie gegen solche Angriffe. Zukünftige Sicherheitsforschungen könnten weiterhin Veränderungen in der Verbreitung ähnlicher Malware in gängigen Anwendungen aufdecken. Daher wird es entscheidend sein, über relevante Domains, Signaturprüfungen und die Überprüfung des Installationsprozesses auf dem Laufenden zu bleiben, um die Integrität der Systeme sowohl für Nutzer als auch für Unternehmen zu gewährleisten. Weitere technische Details und praktische Fallanalysen finden sich in den Fachberichten von Tech-Medien wie MACWORLD und 9to5Mac.
Quellen: https://9to5mac.com; Der Bericht von Jamf Threat Labs bietet wertvolle Einblicke in die Installationsprozesse und die Datensammlung, die auch praktische Hinweise für Schutzstrategien liefern.
Originalartikel auf techritual.com lesen (traditionelles Chinesisch) →
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.