Uma vulnerabilidade grave no Cisco Expressway está a ser associada a casos reais de intrusão. A empresa de cibersegurança F6 afirma que atacantes exploraram a CVE-2026-76466, comprometendo primeiro um equipamento Expressway exposto à Internet de uma empresa russa e entrando depois nos nós do cluster na rede interna. A Cisco já disponibilizou versões corrigidas, classificando a falha como Critical, com pontuação base CVSSv3.1 de 9,8, e as organizações que utilizam clusters afetados devem verificar e atualizar os sistemas o quanto antes.
Segundo o aviso oficial de segurança da Cisco, a vulnerabilidade pode permitir a um atacante remoto não autenticado, que reúna as condições necessárias, executar comandos do sistema com privilégios de root. No entanto, até à verificação feita às 20h43 de 20 de novembro, hora de Hong Kong, o aviso oficial continuava a indicar que o PSIRT não tinha conhecimento de exploração maliciosa; a notícia desta intrusão real provém da investigação publicada pela F6 a 18 de novembro, e não de uma confirmação da Cisco no aviso.
Afeta Expressway-C e Expressway-E em cluster
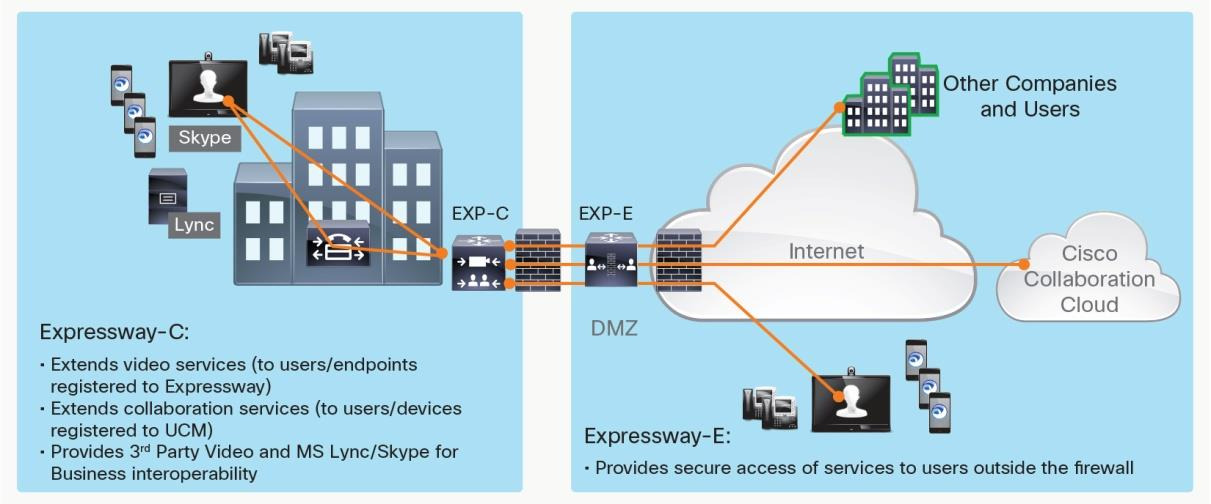
A Cisco indica que a vulnerabilidade envolve o serviço de base de dados do Expressway, afetando produtos Expressway-C e Expressway-E em cluster, a correr versões vulneráveis, abrangendo máquinas virtuais e equipamentos físicos. Nem todos os equipamentos Expressway autónomos, que não façam parte de um cluster, podem ser considerados afetados por esta vulnerabilidade.
Para explorar a falha, o atacante tem de conseguir contactar o serviço relevante através da rede e possuir o cookie persistente referido no aviso, para poder executar comandos. A Cisco não detalhou como os atacantes obtêm estes cookies, mas refere que, mesmo com o TLS Verify Mode do cluster ativado, a verificação de certificados de cliente continua a ser insuficiente. Por isso, os administradores não devem considerar o sistema seguro apenas por terem esta definição ativada.
Atualizar para X15.5.20, sem medidas de contingência oficiais
De acordo com a tabela de versões corrigidas da Cisco, quem estiver na X15.5.3 ou anterior deve atualizar para a X15.5.20; a X14 e versões anteriores têm de migrar para uma versão corrigida. A empresa afirma claramente que não existem medidas de contingência que resolvam esta vulnerabilidade. O alerta da TWCERT/CC de Taiwan indica a mesma orientação de correção.
A F6 sugere que, se a atualização não for possível de imediato, se restrinja o acesso de rede ao serviço de base de dados do cluster, permitindo apenas a comunicação entre nós de confiança do cluster. No entanto, trata-se de uma recomendação de mitigação de risco da empresa de investigação, que não equivale a corrigir a vulnerabilidade, nem é uma alternativa oficial fornecida pela Cisco. As organizações que utilizem os produtos em causa devem continuar a planear a atualização com base no aviso oficial e na tabela de versões.
Investigação aponta entrada na rede interna a partir de equipamento externo, sem furto de dados confirmado
A F6 afirma que, pouco depois da divulgação pública de código de prova de conceito, os atacantes conseguiram comprometer equipamentos Expressway a correr a versão X15.5.3 e obter privilégios de root. A investigação indica que os atacantes comprometeram primeiro dois equipamentos acessíveis a partir da Internet e, a partir de um deles, chegaram a outros dois nós do cluster na rede interna, preparando depois ferramentas para movimentação lateral, com o objetivo de procurar partilhas de ficheiros, bases de dados e credenciais.
Esta investigação sustenta a afirmação de que «os atacantes já entraram nos nós do cluster da rede interna», mas não significa que toda a rede interna da empresa tenha sido totalmente comprometida, nem permite concluir que tenham sido furtados dados. A F6 não divulgou o nome da vítima nem atribuiu o incidente a um grupo específico de atacantes. A reportagem de acompanhamento da SecurityWeek cita estas conclusões e refere que o aviso da Cisco ainda não tinha atualizado o estado de exploração.
Para as empresas, o essencial não é apenas instalar a correção. Se o cluster Expressway afetado expôs o serviço relevante a redes não fidedignas, devem também verificar atividades anómalas de acordo com o seu próprio ambiente e o relatório da investigação, não devendo assumir que concluir a atualização exclui a possibilidade de intrusão antes da atualização.
Ler o artigo original em techritual.com (chinês tradicional) →
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.