Für eine kritische Schwachstelle in Cisco Expressway gibt es erste reale Angriffsfälle. Laut dem Cybersicherheitsunternehmen F6 nutzten Angreifer CVE-2026-76466 aus, um zunächst ein aus dem Internet erreichbares Expressway-Gerät eines russischen Unternehmens zu kompromittieren und anschließend auf Cluster-Knoten im internen Netzwerk zuzugreifen. Cisco hat bereits gepatchte Versionen bereitgestellt und die Schwachstelle offiziell als Critical eingestuft, mit einem CVSSv3.1-Base-Score von 9,8. Organisationen mit betroffenen Clustern sollten ihre Systeme umgehend prüfen und aktualisieren.
Laut dem offiziellen Security Advisory von Cisco kann die Lücke einem entsprechend positionierten, nicht authentifizierten Remote-Angreifer ermöglichen, Systembefehle mit root-Rechten auszuführen. Zum Zeitpunkt der Prüfung am 20. November um 20:43 Uhr Hongkong-Zeit gab das offizielle Advisory jedoch weiterhin an, dass dem PSIRT keine böswillige Ausnutzung bekannt sei; die Meldung über die tatsächliche Kompromittierung stammt aus der am 18. November veröffentlichten Untersuchung von F6 und wurde nicht von Cisco im Advisory bestätigt.
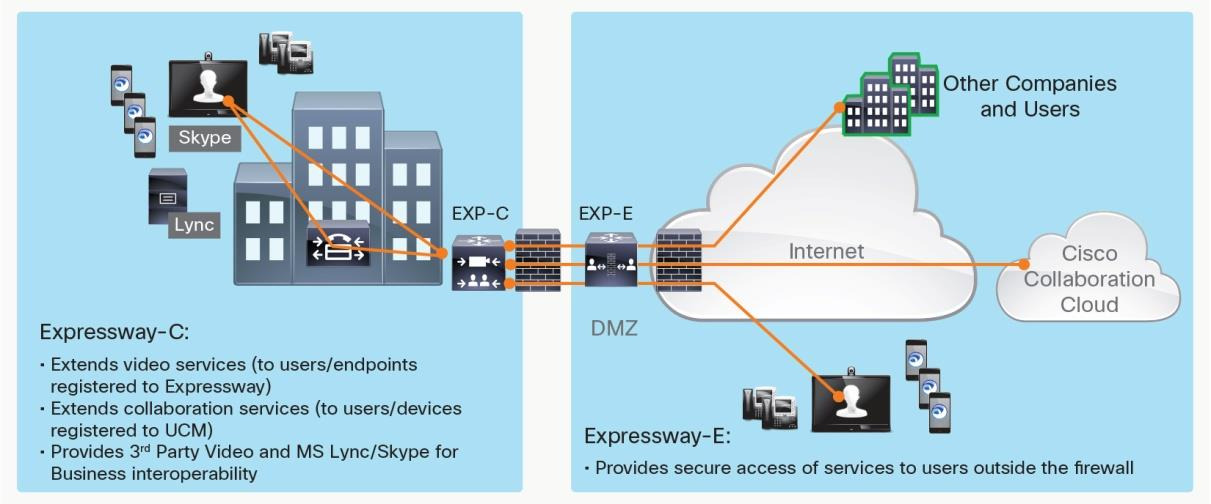
Betroffen sind geclusterte Expressway-C und Expressway-E
Laut Cisco betrifft die Schwachstelle den Datenbankdienst von Expressway. Zu den betroffenen Produkten gehören geclusterte Expressway-C- und Expressway-E-Systeme mit anfälligen Versionen, sowohl virtuelle Maschinen als auch physische Appliances. Nicht alle eigenständig betriebenen, nicht geclusterten Expressway-Geräte können pauschal als von dieser Schwachstelle betroffen betrachtet werden.
Um die Lücke auszunutzen, muss ein Angreifer den entsprechenden Dienst über das Netzwerk erreichen können und über das im Advisory genannte persistente Cookie verfügen, um Befehle auszuführen. Cisco führt nicht im Detail aus, wie Angreifer an diese Cookies gelangen, weist aber darauf hin, dass selbst bei aktiviertem TLS Verify Mode für das Cluster die Client-Zertifikatsprüfung nicht ausreicht. Administratoren dürfen daher nicht allein aufgrund dieser aktivierten Einstellung davon ausgehen, dass das System sicher ist.
Update auf X15.5.20 erforderlich, kein Workaround verfügbar
Laut der Tabelle mit den behobenen Versionen von Cisco sollten Systeme mit X15.5.3 oder früher auf X15.5.20 aktualisiert werden; Versionen X14 und früher müssen auf eine behobene Version migriert werden. Offiziell heißt es klar, dass es keinen Workaround für diese Schwachstelle gibt. Auch die Meldung von TWCERT/CC in Taiwan nennt dieselbe Patch-Empfehlung.
F6 empfiehlt, falls ein Update vorerst nicht möglich ist, den Netzwerkzugriff auf den Cluster-Datenbankdienst einzuschränken, sodass nur vertrauenswürdige Cluster-Knoten miteinander kommunizieren können. Dies ist jedoch eine Empfehlung zur Risikominderung durch das Forschungsunternehmen, die nicht mit einer Behebung der Schwachstelle gleichzusetzen ist und auch keine offizielle Alternativlösung von Cisco darstellt. Organisationen, die die entsprechenden Produkte nutzen, sollten Updates weiterhin auf Basis des offiziellen Advisorys und der Versionstabelle planen.
Laut Untersuchung Zugriff vom Internet-Gerät ins Intranet, Datendiebstahl nicht belegt
Laut F6 gelang es Angreifern kurz nach der Veröffentlichung von öffentlichem Proof-of-Concept-Code, ein Expressway-Gerät mit X15.5.3 zu kompromittieren und root-Rechte zu erlangen. Der Untersuchung zufolge kompromittierten die Angreifer zunächst zwei vom Internet aus erreichbare Geräte und gelangten dann über eines davon auf zwei weitere Cluster-Knoten im internen Netzwerk, wo sie anschließend Tools für die weitere Lateral Movement vorbereiteten, mit dem Ziel, File-Shares, Datenbanken und Credentials zu finden.
Diese Untersuchung stützt die Aussage, dass Angreifer in interne Cluster-Knoten eingedrungen sind, bedeutet aber nicht, dass das gesamte Unternehmens-Intranet vollständig kompromittiert wurde, noch lässt sich daraus ableiten, dass Daten bereits gestohlen wurden. F6 nannte weder den Namen des betroffenen Unternehmens noch schrieb es den Vorfall einer bestimmten Angreifergruppe zu. Ein Folgebericht von SecurityWeek gibt diese Erkenntnisse wieder und weist darauf hin, dass das Cisco-Advisory den Ausnutzungsstatus zu diesem Zeitpunkt noch nicht aktualisiert hatte.
Für Unternehmen geht es nicht nur darum, den Patch zu installieren. Wenn der betroffene Expressway-Cluster entsprechende Dienste gegenüber nicht vertrauenswürdigen Netzwerken offengelegt hatte, sollten je nach eigener Umgebung und Untersuchungsbericht auch anormale Aktivitäten geprüft werden. Ein abgeschlossenes Update ist nicht gleichbedeutend damit, dass eine Kompromittierung vor dem Update ausgeschlossen werden kann.
Originalartikel auf techritual.com lesen (traditionelles Chinesisch) →
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.