Una grave vulnerabilidad en Cisco Expressway ya habría dado lugar a intrusiones reales. La empresa de ciberseguridad F6 afirma que atacantes explotaron la CVE-2026-76466 para comprometer primero un dispositivo Expressway expuesto a internet de una empresa rusa y luego acceder a nodos del clúster en la red interna. Cisco ya ha publicado versiones corregidas, con calificación Critical y una puntuación base CVSSv3.1 de 9,8, por lo que las organizaciones que usen clústeres afectados deberían revisar y actualizar sus sistemas cuanto antes.
Según el aviso oficial de seguridad de Cisco, la vulnerabilidad permite a un atacante remoto no autenticado que cumpla ciertas condiciones ejecutar comandos del sistema con privilegios de root. Sin embargo, hasta la comprobación realizada a las 20:43 del 20 de noviembre, hora de Hong Kong, el aviso oficial seguía indicando que el PSIRT no tenía conocimiento de explotación maliciosa; la noticia de esta intrusión real procede de la investigación publicada por F6 el 18 de noviembre, y no ha sido confirmada por Cisco en su aviso.
Afecta a Expressway-C y Expressway-E configurados en clúster
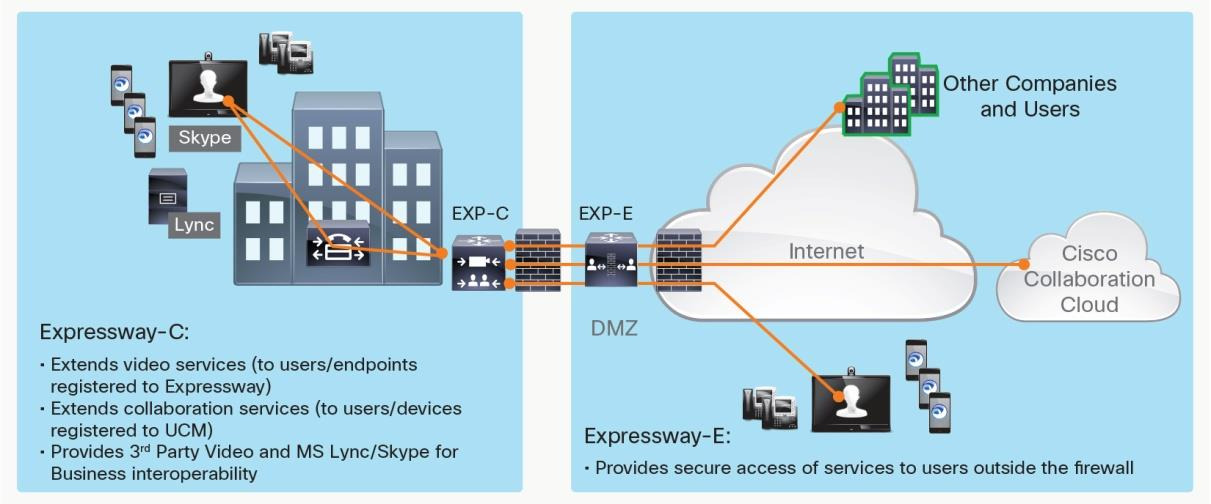
Cisco señala que la vulnerabilidad afecta al servicio de base de datos de Expressway, y los productos impactados son Expressway-C y Expressway-E configurados en clúster y que ejecuten versiones afectadas, tanto en máquinas virtuales como en equipos físicos. No todos los dispositivos Expressway independientes que funcionan sin estar en clúster deben considerarse afectados por esta vulnerabilidad.
Para explotar la vulnerabilidad y ejecutar comandos, el atacante debe poder acceder al servicio correspondiente a través de la red y disponer de la cookie persistente mencionada en el aviso. Cisco no ha detallado cómo los atacantes podrían obtener estas cookies, pero indica que, incluso con el TLS Verify Mode del clúster activado, la verificación de certificados de cliente sigue siendo insuficiente. Por tanto, los administradores no deben considerar que el sistema es seguro solo por tener activado este ajuste.
Hay que actualizar a X15.5.20; no existe solución temporal oficial
Según la tabla de versiones corregidas de Cisco, quienes usen X15.5.3 o versiones anteriores deben actualizar a X15.5.20; quienes usen X14 y versiones anteriores deben migrar a una versión ya corregida. La compañía indica claramente que no existe ninguna medida temporal que resuelva esta vulnerabilidad. El comunicado de TWCERT/CC de Taiwán recoge la misma recomendación de parcheo.
F6 sugiere que, si no es posible actualizar de inmediato, se limite el acceso de red al servicio de base de datos del clúster para permitir únicamente la comunicación entre nodos de confianza. No obstante, se trata de una recomendación de mitigación de riesgos propuesta por la firma de investigación, no equivale a corregir la vulnerabilidad ni es una alternativa oficial ofrecida por Cisco. Las organizaciones que usen estos productos deben planificar la actualización siguiendo el aviso oficial y la tabla de versiones.
La investigación apunta a un salto del dispositivo externo a la red interna, sin robo de datos confirmado
F6 indica que, poco después de la aparición pública del código de prueba de concepto, los atacantes lograron comprometer dispositivos Expressway con la versión X15.5.3 y obtener privilegios de root. Según la investigación, primero vulneraron dos dispositivos accesibles desde internet y luego, desde uno de ellos, accedieron a otros dos nodos del clúster en la red interna, para después preparar herramientas de movimiento lateral con la intención de buscar recursos compartidos de archivos, bases de datos y credenciales.
Esta investigación respalda la afirmación de que «los atacantes ya accedieron a nodos del clúster interno», pero no significa que toda la red interna de la empresa haya sido comprometida por completo, ni permite afirmar que se hayan robado datos. F6 no ha revelado el nombre de la víctima ni ha atribuido el incidente a ningún grupo de atacantes concreto. El seguimiento de SecurityWeek recoge estos hallazgos y señala que el aviso de Cisco aún no había actualizado el estado de explotación.
Para las empresas, lo importante no es solo instalar el parche. Si el servicio correspondiente de un clúster de Expressway afectado estuvo expuesto a redes no confiables, también deberían revisar actividades anómalas según su propio entorno y el informe de investigación, sin asumir que completar la actualización descarta la posibilidad de una intrusión anterior a la actualización.
Leer el artículo original en techritual.com (chino tradicional) →
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.