Cisco Expressway 一项严重漏洞出现实际入侵案例。网络安全公司 F6 表示,攻击者利用 CVE-2026-76466,先攻破一家俄罗斯企业面向互联网的 Expressway 设备,再进入内部网络的集群节点。Cisco 已为该漏洞提供修复版本,官方评为 Critical,CVSSv3.1 基础分数达 9.8,使用受影响集群的机构应尽快核对并更新系统。
根据 Cisco 官方安全公告,该漏洞可让符合条件的未经认证远程攻击者,以 root 权限执行系统命令。不过,截至香港时间 11 月 20 日晚上 8 时 43 分查证,官方公告仍表示 PSIRT 不知悉相关恶意利用;此次实际入侵的消息,来自 F6 于 11 月 18 日公布的调查,并非 Cisco 在公告中确认。
影响已组成集群的 Expressway-C 及 Expressway-E
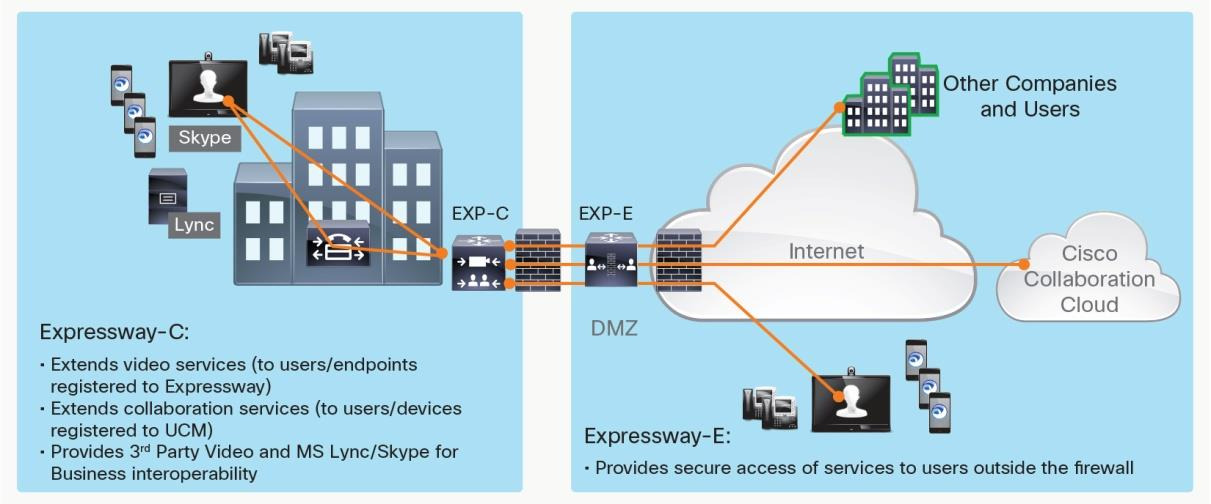
Cisco 指出,该漏洞涉及 Expressway 的数据库服务,受影响产品包括已组成集群、并运行受影响版本的 Expressway-C 及 Expressway-E,涵盖虚拟机与实体设备。不能把所有独立运行、未组成集群的 Expressway 设备,一律视为受此次漏洞影响。
攻击者须能经网络接触相关服务,并持有公告所指的持久 cookie,才可利用该漏洞执行命令。Cisco 没有详细交代攻击者如何获取这些 cookie,但指出即使已启用集群的 TLS Verify Mode,客户端证书验证仍然不足。因此,管理人员不能单凭已开启这项设置,便判断系统安全。
须更新至 X15.5.20,官方没有权宜措施
按 Cisco 修复版本表,X15.5.3 或更早版本应更新至 X15.5.20;X14 及更早版本则须迁移至已修复版本。官方明确表示,没有可解决此漏洞的权宜措施。台湾 TWCERT/CC 的通报亦列出相同修补方向。
F6 建议,若暂时未能更新,可限制集群数据库服务的网络访问,只让受信任的集群节点互通。不过,这是研究机构提出的风险缓解建议,并不等于已修复漏洞,也不是 Cisco 提供的正式替代方案。使用相关产品的机构,仍应以官方公告及版本表安排更新。
研究指由外网设备进入内网,未证实数据遭窃
F6 表示,在公开概念验证代码出现后不久,攻击者成功入侵运行 X15.5.3 的 Expressway 设备,并取得 root 权限。调查称,攻击者先攻破两台可从互联网接触的设备,再经其中一台进入另外两台内部网络集群节点,其后准备用于继续移动的工具,意图寻找文件共享、数据库及凭证。
这项调查支持“攻击者已进入内网集群节点”的说法,但不代表整个企业内网已被全面攻陷,亦未能据此断言数据已遭窃取。F6 没有公开事主名称,也没有将事件归因于特定攻击组织。SecurityWeek 的跟进报道转述上述发现,并指出 Cisco 公告当时尚未更新利用状态。
对企业而言,重点不只是安装补丁。若受影响的 Expressway 集群曾让相关服务暴露于不受信任网络,亦应按自身环境及研究报告检查异常活动,不能把完成更新等同于排除更新前已遭入侵的可能。
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.