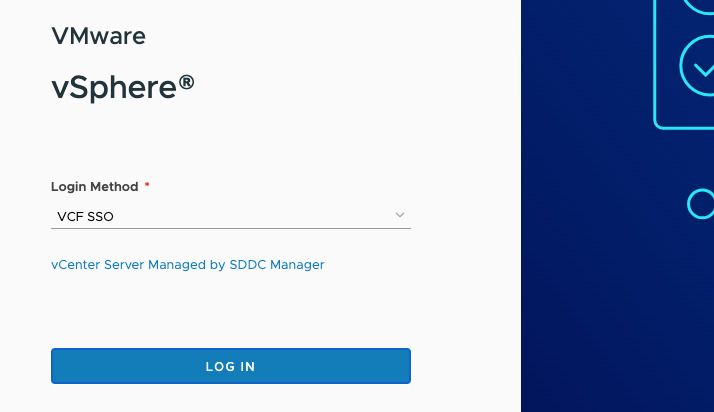
Broadcom veröffentlicht VMware vCenter Sicherheitsupdate, um eine kritische Lücke zu beheben, die es Angreifern ermöglicht, die Authentifizierung zu umgehen und unautorisierten Zugriff zu erlangen. Laut der am 19. November veröffentlichten VMSA-2026-0009 Sicherheitsmitteilung ist die Lücke unter CVE-2026-123890 mit einem CVSSv3-Basisscore von 9.8 als Critical eingestuft. Mandiant und die Google Threat Intelligence Group gaben an, bereits Anfang September dieses Jahres entsprechende Ausnutzungsaktivitäten beobachtet zu haben, also vor der Veröffentlichung des Patches. Administratoren sollten die Version umgehend prüfen und das Update einplanen.
Zugang zum vCenter-Netzwerk reicht aus, um die Authentifizierung zu umgehen
Laut offiziellen Angaben ist das Problem im VMware Directory Service vorhanden. Angreifer, die über das Netzwerk auf vCenter zugreifen können, können die Lücke nutzen, um die Authentifizierung zu umgehen und unautorisierten Systemzugriff zu erlangen. Dies bedeutet, dass Angreifer nicht unbedingt über gültige Administrator-Anmeldeinformationen verfügen müssen, sodass alleinige Passwortrichtlinien nicht ausreichen, um die Sicherheit zu gewährleisten.
Broadcom erklärt in der offiziellen FAQ, dass vCenter unabhängig davon betroffen ist, ob Enhanced Linked Mode verwendet wird. Ein Update wird als dringender Notfallwechsel empfohlen, und die Ankündigung listet keine Workaround-Möglichkeiten auf („None“). Die tatsächliche Aktualisierung muss je nach Unternehmensumgebung erfolgen, und die Einschränkung des Netzwerkzugriffs auf die Managementoberfläche kann nicht als Lösung angesehen werden.
vCenter 8.0 muss auf U3m aktualisiert werden, ältere Versionen beachten Supportbedingungen
Laut der offiziellen Reparaturversionstabelle sollte vCenter 9.1.x auf 9.1.1.0200, 9.0.x auf 9.0.2.0200 und vCenter 8.0 auf 8.0 U3m aktualisiert werden. Für VMware Cloud Foundation 5.x Umgebungen ist die entsprechende Reparaturversion 5.2.5. Administratoren sollten basierend auf dem jeweiligen Produkt und der Version die richtige Aktualisierungsroute wählen.
Für vCenter 7.0 ist keine öffentlich aufgeführte Reparaturversion vorhanden; Unternehmen mit verlängertem Supportvertrag müssen Broadcom kontaktieren. Zudem weist die offizielle Mitteilung darauf hin, dass vSphere 7 seinen allgemeinen Support am 2. Oktober 2025 beendet. Selbst wenn das System zuvor andere Sicherheitsupdates erhalten hat, kann nicht davon ausgegangen werden, dass diese das aktuelle Problem abdecken. Broadcom betont ausdrücklich, dass es sich um eine neue Lücke handelt, die sich von früheren Schwachstellen unterscheidet; es muss geprüft werden, ob die in der Mitteilung aufgeführten Reparaturversionen erreicht wurden.
Forschungsinstitute berichten von einer Ausnutzung bereits im September, vor der Patch-Veröffentlichung
Die Analyse von Mandiant und der Google Threat Intelligence Group, veröffentlicht unter Armory Castle Exploits vSphere, zeigt, dass die Ausnutzung dieser Lücke bereits Anfang September 2026 beobachtet wurde und der Angreifer-Gruppe ARMORY CASTLE zugeordnet wird. Die Nachverfolgungsmitteilung des kanadischen Cyber Security Centers erwähnt ebenfalls, dass die Lücke öffentlichen Berichten zufolge ausgenutzt wird.
Wichtig ist, den Unterschied zwischen der offiziellen Mitteilung und den Forschungsergebnissen zu erkennen: Broadcom hat Mandiant für die private Meldung gedankt, aber die Ankündigung selbst bestätigt keine direkte öffentliche Ausnutzung. Die zeitliche Abfolge „Patch veröffentlicht, zuvor bereits Zero-Day-Angriff“ stammt aus der Analyse durch Forschungsinstitute. Für Unternehmen, die vCenter nutzen, bedeutet dies, dass das Update nicht nur routinemäßig, sondern nach Risikoanalyse und auf Basis der bereitgestellten Informationen zeitnah erfolgen sollte, um mögliche bereits vorhandene Angriffsversuche zu überprüfen.
Originalartikel auf techritual.com lesen (traditionelles Chinesisch) →
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.