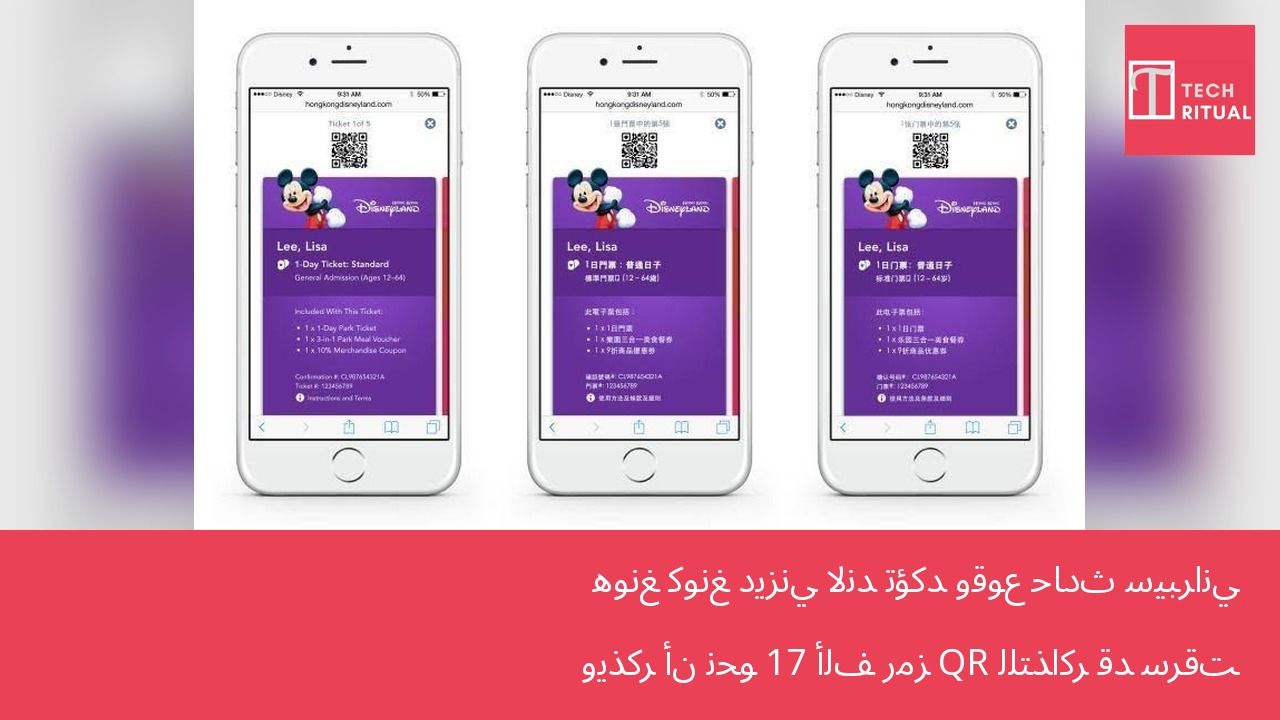
أكدت Hong Kong Disneyland وقوع حادث سيبراني، وأعلنت أنها اتخذت على الفور إجراءات المتابعة والحماية اللازمة. وبحسب ما ذكرته صحيفة《香港文匯報》, رصدت إدارة تكنولوجيا المعلومات في المنتزه نشاطاً غير طبيعي في أنظمة الحاسوب الخاصة بالشركة في وقت متأخر من ليل 12 نوفمبر، وتبيّن مبدئياً أن نحو 17 ألف رمز QR من نظام التذاكر عبر الإنترنت قد سُرق، لتوقف على إثر ذلك عمليات التذاكر الإلكترونية. والرقم المذكور ورد نقلاً عن مصادر صحفية، وليس رقماً أكده المنتزه مباشرة في رده على الاستفسارات.
تعليق بيع التذاكر وحجز الغرف عبر الموقع الرسمي وتشديد التحقق من التذاكر عند الدخول
أظهر الموقع الرسمي للمنتزه بتاريخ 14 نوفمبر أنه يخضع لأعمال صيانة للنظام، مع تعليق خدمة شراء تذاكر المنتزه وحجز الفنادق عبر الإنترنت. ووفقاً لإشعار الموقع، يمكن للزوار إتمام عمليات الشراء أو الحجز عبر وكالات السفر والمنصات الشريكة، أو التطبيق المصغر الرسمي على WeChat، أو المتجر الرئيسي الرسمي على Fliggy، أو المتجر المعتمد رسمياً على Douyin، أو عبر شباك التذاكر عند المدخل الرئيسي للمنتزه.
وقال المنتزه رداً على الاستفسارات إنه عزز إجراءات التحقق من التذاكر عند دخول الزوار، واعتذر عن أي إزعاج نجم عن ذلك. وشدد المنتزه على أن يشتري الزوار التذاكر مباشرة عبر القنوات الرسمية أو من خلال وكالات السفر والمنصات الشريكة، وألا يتعاملوا مع بائعين من مصادر غير موثوقة لتجنب الإزعاج والخسائر المالية؛ وفي حال وجود أي شكوك، يجب طلب مساعدة الشرطة فوراً.
المنتزه أبلغ الشرطة والقضية بيد وحدة الجرائم الخطيرة
وأوضح المنتزه أنه أبلغ الشرطة بالواقعة، وسيُخطر مكتب مفوض الخصوصية للبيانات الشخصية في أقرب وقت ممكن. وبحسب ما أورده موقع《東網》, تلقت الشرطة في 13 نوفمبر بلاغاً من إحدى الشركات حول حادث سيبراني مشتبه به، وصُنفت القضية مؤقتاً ضمن جرائم «الوصول إلى الحاسوب بقصد إجرامي أو غير نزيه»، وأُحيلت إلى وحدة الجرائم الخطيرة في منطقة Lantau North للمتابعة، ولم يتم اعتقال أي شخص حتى الآن.
وفيما يتعلق بإجراءات الإبلاغ، نقلت صحيفة《香港文匯報》عن مصادر أن المنتزه أبلغ الشرطة وإدارة السياحة ومكتب مفوض الخصوصية؛ في المقابل، نقل موقع《東網》عن مكتب مفوض الخصوصية أنه لم يتلقَّ حتى ذلك الحين أي بلاغ عن تسرب بيانات من الجهة المعنية، وأنه سيبادر بالتواصل لفهم الوضع. وما زالت الصورة الدقيقة لسير إجراءات الإبلاغ لدى مختلف الأطراف بحاجة إلى مزيد من التوضيح.
نطاق سرقة رموز QR وتأثيرها على البيانات ما زال بحاجة إلى تأكيد
ما أكده المنتزه حتى الآن هو وقوع الحادث السيبراني واتخاذ إجراءات المتابعة والحماية وتشديد التحقق عند الدخول. أما ما ورد في التقارير عن رموز QR البالغ عددها نحو 17 ألفاً، فلم يتضح بعد ما إذا كانت جميعها تخص تذاكر صالحة، وما إذا كان الحادث قد طال البيانات الشخصية للعملاء أو بيانات الدفع، إذ لم يصدر أي توضيح رسمي بهذا الشأن، ولا يمكن مساواة عدد رموز QR بعدد المتأثرين بشكل مباشر.
كما لا ينبغي ربط هذه الحادثة مباشرة بخلل خدمات Microsoft العالمي. فالتقارير المتوفرة لم تُثبت أي علاقة بين الأمرين، بينما أكد المنتزه بوضوح أن الأمر يتعلق بحادث سيبراني، وعلى حاملي التذاكر الاعتماد على أحدث إعلانات المنتزه بشأن الخدمات وإجراءات التحقق من التذاكر.
اقرأ المقال الأصلي على techritual.com (بالصينية التقليدية) →
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.