ظهرت حالات اختراق فعلية لثغرة خطيرة في Cisco Expressway. أعلنت شركة أمن المعلومات F6 أن المهاجمين استغلوا CVE-2026-76466، حيث تمكنوا أولاً من اختراق جهاز Expressway الموجود على الإنترنت لشركة روسية، ثم انتقلوا إلى عقد مجموعة الشبكة الداخلية. قدمت شركة Cisco نسخة إصلاحية للثغرة، وقد تم تصنيفها رسمياً على أنها "حرجة" (Critical)، حيث بلغت درجة ثباتها الأساسية في نظام CVSSv3.1 9.8، ويجب على المؤسسات التي تستخدم المجمعات المتأثرة التحقق من أنظمةها وتحديثها في أسرع وقت ممكن.
وفقاً لـ بيان أمن Cisco الرسمي، تتيح الثغرة للمهاجمين غير المصرح لهم عن بعد والذين يستوفيون الشروط، تنفيذ أوامر النظام بامتيازات الجذر (root). ومع ذلك، بحلول الساعة 8:43 مساءً يوم 20 نوفمبر حسب توقيت هونغ كونغ، لا تزال الإعلان الرسمي يشير إلى أن PSIRT لا يعرف عن أي استغلال ضار لهذه الثغرة؛ أما أخبار الاختراق الفعلي هذه فجاءت من تقرير التحقيق الذي نشرته F6 في 18 نوفمبر، وليس من تأكيدات Cisco في الإعلان.
تأثير Expressway-C و Expressway-E التي تشكل مجموعات
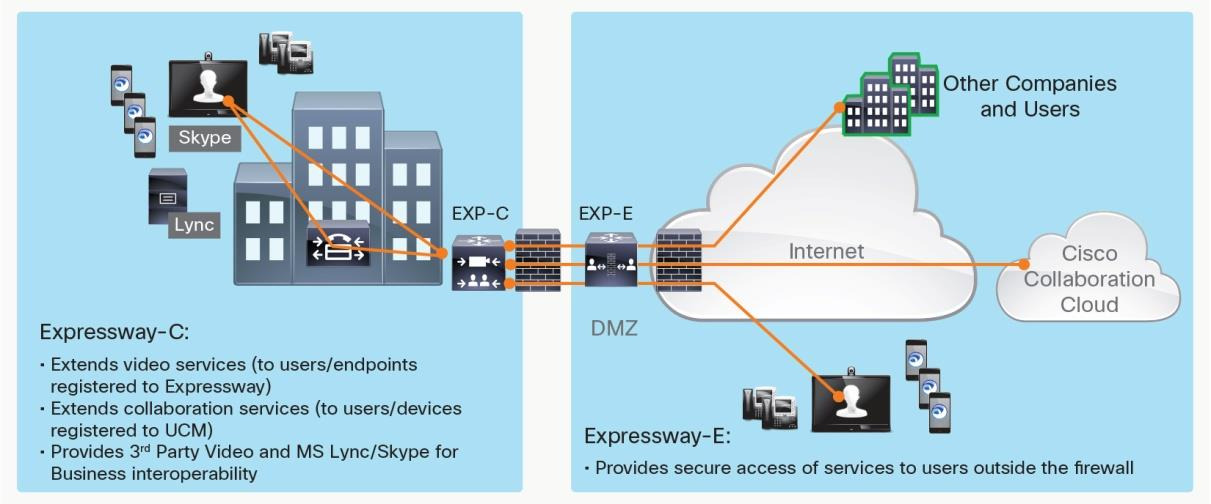
أوضحت شركة Cisco أن الثغرة تتعلق بخدمة قاعدة بيانات Expressway، ومنتجات التأثير تشمل Expressway-C و Expressway-E التي تشكل مجموعات وتعمل بإصدارات متأثرة، وتشمل الأجهزة الافتراضية والملكية الفعلية. لا يمكن اعتبار جميع أجهزة Expressway المستقلة التي تعمل بشكل منفصل وغير مشكلة في مجموعة على أنها متأثرة بهذه الثغرة.
يجب على المهاجمين أن يكون لديهم إمكانية الوصول إلى الخدمات ذات الصلة عبر الشبكة، وأن يمتلكوا ملفات تعريف الارتباط الدائمة (cookies) المشار إليها في الإعلان، لاستغلال الثغرة وتنفيذ الأوامر. لم تقدم شركة Cisco تفاصيل دقيقة حول كيفية حصول المهاجمين على هذه الملفات، لكنها أشارت إلى أن حتى عند تفعيل وضع التحقق من TLS (TLS Verify Mode)، فإن مصادقة شهادة العميل لا تزال غير كافية. وبالتالي، لا يمكن للمسؤولين الحكم على أمان النظام بمجرد تشغيل هذا الإعداد فقط.
يجب التحديث إلى X15.5.20، ولا توجد تدابير مؤقتة
وفقاً لجدول إصدارات الإصلاح من Cisco، يجب تحديث الإصدارات X15.5.3 أو ما قبلها إلى X15.5.20؛ بينما يجب ترحيل الإصدارات X14 وما قبلها إلى إصدارات معدلة. أعلنت الشركة بوضوح عدم وجود تدابير مؤقتة (workarounds) يمكنها حل هذه الثغرة. أبلغت TWCERT/CC في تايوان عن نفس الاتجاه للإصلاح.
يقترح F6 أنه إذا تعذر التحديث مؤقتاً، يمكن تقييد الوصول إلى شبكة خدمة قاعدة بيانات المجموعة، مما يسمح فقط بالتواصل بين عقد المجموعة الموثوقة. ومع ذلك، هذا هو اقتراح لتخفيف المخاطر من قبل مؤسسة بحثية، ولا يعني إصلاح الثغرة، ولا يعد بديلاً رسمياً من Cisco. لا تزال المؤسسات التي تستخدم المنتجات ذات الصلة يجب أن تتبع التحديثات وفقاً للإعلان الرسمي وجدول الإصدارات.
تشير التحقيقات إلى دخول من الأجهزة الخارجية إلى الداخلية، لكن سرقة البيانات لم تثبت
أشارت F6 إلى أنه بعد ظهور كود برمجي للإثبات المفهومي (PoC) بسرعة، نجح المهاجمون في اختراق أجهزة Expressway التي تعمل بالإصدار X15.5.3 واكتسبوا امتيازات الجذر. تشير التحقيقات إلى أن المهاجمين بدأوا باختراق جهازين يمكن الوصول إليهما من الإنترنت، ثم دخلوا عبر أحدهما إلى عقدتين أخريين في مجموعة الشبكة الداخلية، ثم جهزوا الأدوات للمتابعة في الحركة، مع نية البحث عن مشاركة الملفات وقواعد البيانات وبيانات الاعتماد.
يدعم هذا التحقيق ادعاء "وصول المهاجمين إلى عقد مجموعة الشبكة الداخلية"، لكنه لا يعني أن الشبكة الداخلية للشركة بأكملها قد تم اختراقها بالكامل، ولا يسمح باستنتاج أن البيانات قد تم سرقتها. لم تذكر F6 اسم الضحية، ولم ترجع الحدث لأي منظمة هجومية معينة. نقلت SecurityWeek عن هذه الاكتشافات وأشارت إلى أن إعلان Cisco لم يتم تحديثه بعد بشأن حالة الاستغلال.
بالنسبة للشركات، فإن النقطة الأساسية ليست مجرد تثبيت التصحيح (patch). إذا كانت مجموعة Expressway المتأثرة قد عرضت الخدمات ذات الصلة على شبكات غير موثوقة سابقاً، فيجب عليها أيضاً فحص الأنشطة غير الطبيعية بناءً على بيئتها وتقارير البحث، ولا يمكن اعتبار إتمام التحديث مساوياً لاستبعاد احتمال الاختراق قبل التحديث.
اقرأ المقال الأصلي على techritual.com (بالصينية التقليدية) →
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.