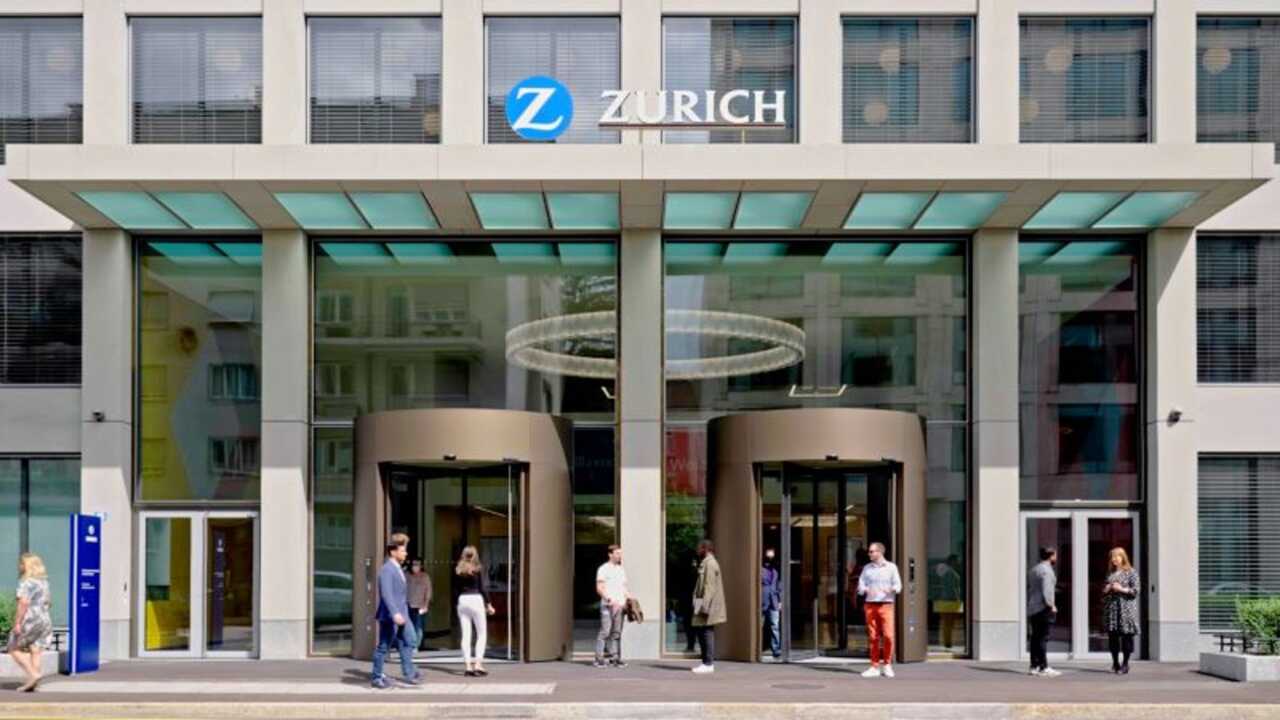
A Zurich Seguros (Hong Kong) anunciou um incidente de segurança da informação na sua plataforma online para clientes. O nome, o número do bilhete de identidade, a data de nascimento, os contactos e os dados das apólices de alguns clientes poderão ter sido alvo de acesso não autorizado. A empresa suspendeu a plataforma em causa para manutenção do sistema, até novo aviso, e indicou que está a notificar progressivamente os clientes afetados e que já informou as autoridades reguladoras competentes. O número de pessoas afetadas ainda não foi divulgado, e a empresa sublinhou que a cobertura das apólices existentes continua válida e não foi afetada pelo incidente.
De acordo com um aviso importante oficial publicado pela Zurich Hong Kong em 19 de novembro, a empresa detetou recentemente um acesso não autorizado à plataforma online para clientes, tendo de imediato adotado medidas para conter o incidente e reforçar a segurança, e iniciado uma investigação exaustiva em conjunto com especialistas em cibersegurança. Segundo a informação oficial, o incidente envolve apenas parte dos clientes, e não a totalidade; até às 20h13 de 19 de novembro, hora de Hong Kong, o site oficial continuava a exibir o comunicado sobre o incidente, sem anunciar o restabelecimento do serviço da plataforma.
Anomalia detetada a 17 de novembro, data inicial da intrusão por divulgar
Uma cópia de uma notificação de segurança enviada aos clientes, a que esta publicação teve acesso, mostra que a Zurich detetou em 17 de novembro de 2026 o acesso à plataforma online para clientes por parte de terceiros não autorizados. Uma reportagem da TVB News do mesmo dia, citando comunicações a clientes, referiu igualmente que a empresa detetou o incidente na terça-feira. No entanto, esta é a data em que a empresa detetou a anomalia, e não significa que o acesso não autorizado tenha começado nesse dia; a data em que o sistema foi acedido pela primeira vez, a duração e o método concreto da intrusão continuam por divulgar.
A página pública da empresa refere apenas como sistema afetado a «plataforma online para clientes», sem indicar o nome formal da plataforma nem esclarecer se outros sistemas foram afetados, pelo que, nesta fase, o incidente não pode ser diretamente equiparado a uma intrusão em todos os seus serviços online.
Que dados de clientes poderão estar envolvidos?
De acordo com a cópia da notificação aos clientes, a investigação preliminar indica que os seguintes dados relacionados com clientes poderão ter sido alvo de acesso não autorizado:
- Dados pessoais, incluindo nome, número do bilhete de identidade de Hong Kong, data de nascimento, número de telefone e endereço de e-mail.
- Dados das apólices, incluindo o nome do plano de seguro, o período de cobertura e o nome do mediador ou intermediário responsável pelo acompanhamento.
Uma reportagem da Commercial Radio, citando informações da Zurich, enumera igualmente itens como nome, número do bilhete de identidade, data de nascimento, telefone, e-mail e dados das apólices. Já os detalhes como o nome do plano, o período de cobertura e o nome do mediador ou intermediário constam da cópia da notificação aos clientes, não sendo discriminados no aviso público do site oficial.
Importa notar que «poderão ter sido alvo de acesso não autorizado» não equivale a confirmar que todos os dados listados foram descarregados, divulgados ou vendidos, nem significa que cada cliente afetado esteja envolvido com exatamente os mesmos dados. A empresa não divulgou até ao momento o número total de clientes afetados nem o número de registos de dados, nem esclareceu se registos médicos ou dados de sinistros estão envolvidos.
Sem provas, para já, de envolvimento de dados bancários e de cartões de crédito
Segundo a explicação preliminar da investigação fornecida pela empresa aos meios de comunicação, não existem, para já, provas de que o incidente envolva dados de contas bancárias ou de cartões de crédito; a Commercial Radio citou ainda a empresa como referindo que as palavras-passe de acesso à plataforma online não estão envolvidas. Estes são resultados da investigação nesta fase, o que não significa que a investigação exaustiva esteja concluída, nem devem ser interpretados de forma extensiva como confirmação de que outros dados não mencionados estão seguros.
A empresa indicou que já informou as autoridades reguladoras competentes, mas não enumerou os nomes das entidades no aviso público. Até ao fecho da edição, uma pesquisa pública não encontrou comunicados nominais sobre o incidente por parte do Gabinete do Comissário para a Privacidade dos Dados Pessoais, da Autoridade de Supervisão do Setor Segurador ou da polícia, pelo que, provisoriamente, não existem conclusões regulatórias ou policiais citáveis sobre a investigação.
Cobertura das apólices não afetada, clientes devem estar atentos a contactos suspeitos
No comunicado oficial, a Zurich refere que a cobertura das apólices existentes dos clientes continua válida e não é afetada pelo incidente, e apela aos clientes para que reforcem a vigilância, se precavenham contra e-mails, mensagens ou chamadas suspeitas, evitem divulgar dados pessoais ou financeiros sensíveis e estejam atentos a qualquer atividade anómala nas suas contas pessoais.
Mesmo sem provas, para já, de envolvimento de dados bancários ou de cartões de crédito, dados como nome, telefone, conteúdo das apólices e nome do mediador poderão ainda ser usados para aumentar a credibilidade de contactos que se façam passar pela seguradora ou por intermediários. Os clientes que recebam mensagens a solicitar códigos de verificação, pagamentos ou início de sessão em contas devem verificar primeiro através de canais oficiais pesquisados por si, e não devem acreditar na identidade do interlocutor apenas porque este consegue indicar dados da apólice.
Os clientes que necessitem de esclarecimentos podem procurar ajuda através da página oficial de contactos da Zurich Hong Kong. Essa página indica como telefone geral de apoio ao cliente o +852 2968 2222, com horário de atendimento de segunda a sexta-feira, das 9h00 às 17h30, exceto feriados e durante a vigência de avisos de tufão ou de chuva torrencial negra; trata-se do telefone geral de apoio da empresa, e não de uma linha dedicada ao incidente criada adicionalmente no comunicado.
Até ao fecho da edição, continuam por esclarecer pela empresa pontos essenciais, incluindo o número de pessoas afetadas, o âmbito concreto dos dados acedidos, a causa do incidente e a data de restabelecimento da plataforma. O que se pode confirmar, para já, é que a plataforma para clientes foi alvo de acesso não autorizado e que parte dos dados pessoais e das apólices poderá ter sido afetada, não podendo descrever-se como «todos os dados de todos os clientes vazaram».
Ler o artigo original em techritual.com (chinês tradicional) →
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.