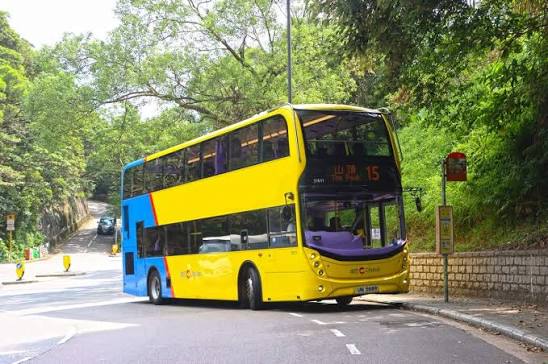
أرسلت شركة Citybus إشعارًا إلى عملائها، ذكرت فيه أن نظام الاستبدال والتحقق الخاص بمنتجات التذاكر السياحية لـ«الحافلات السياحية»، والذي يُشغّله مزوّد خدمة خارجي، يُشتبه في تعرّضه لعملية دخول غير مصرّح بها. وتشمل بيانات العملاء المخزّنة في النظام المعني الاسم المسجّل وعنوان البريد الإلكتروني المسجّل. ووفقًا لنتائج التحقيق الحالية التي أجراها مزوّد الخدمة، لم يتم حتى الآن رصد أي سجل لتسريب البيانات.
طلبت التحقيق فور تلقي البلاغ، وتمت معالجة الوصول غير المصرّح به في اليوم نفسه
ذكرت Citybus في الإشعار أنها فور تلقيها بلاغًا من مزوّد الخدمة الخارجي مؤخرًا، طلبت منه على الفور متابعة الحادث بشكل شامل وبدء التحقيق، مشيرة إلى أن حالة الدخول غير المصرّح به قد تمت معالجتها في اليوم نفسه الذي تم فيه تلقي البلاغ. ولم يكشف الإشعار عن تاريخ وقوع الحادث بالتحديد، ولا عن تاريخ تلقي البلاغ، ولا عن اسم مزوّد الخدمة المعني.
النظام المعني في هذه الحادثة مخصّص لاستبدال منتجات تذاكر «الحافلات السياحية» والتحقق منها، ولم يؤكد الإشعار أن جميع أنظمة التذاكر أو خدمات الركاب التابعة لـ Citybus قد تأثرت. وأكدت Citybus أنها لطالما أولت أهمية كبيرة لخصوصية البيانات الشخصية للعملاء وأمن المعلومات، وأنها طلبت من المورّد متابعة الحادث.
البيانات المعنية تشمل الاسم والبريد الإلكتروني المسجّلين، ولا سجل لتسريب حتى الآن
أوضحت Citybus أنه رغم أن التحقيق الحالي لمزوّد الخدمة لم يرصد حتى الآن أي سجل لتسريب البيانات، ونظرًا إلى أن الأسماء المسجّلة وعناوين البريد الإلكتروني المسجّلة للعملاء المعنيين مخزّنة في النظام المتأثر، فقد أرسلت إشعارًا إلى الأشخاص المعنيين من باب الحذر وضمان حق العملاء في المعرفة.
إن عبارة «لم يتم حتى الآن رصد أي سجل لتسريب البيانات» تمثل نتيجة التحقيق في المرحلة الحالية، وهي تختلف عن تأكيد وقوع تسريب للبيانات، ولا تعني أيضًا إثبات عدم حدوث أي تسريب على الإطلاق. ولم يكشف الإشعار عن عدد العملاء المتأثرين، كما لم يوضح ما إذا كانت هناك بيانات أخرى متأثرة غير هذين النوعين من البيانات.
انتبهوا للرسائل الاحتيالية وتحققوا عبر القنوات الرسمية
يمكن للعملاء الذين تلقوا الإشعار المعني متابعة التحديثات اللاحقة للتحقيق من Citybus. وفي حال تلقي رسائل بريد إلكتروني أو نصية تدّعي أنها من Citybus أو من خدمة التذاكر، وتطلب إعادة تسجيل الدخول أو تقديم بيانات شخصية إضافية أو الدفع، يُنصح بالتحقق أولًا عبر القنوات الرسمية، وتجنّب تقديم البيانات مباشرة عبر روابط غير معروفة. وهذا تذكير عام بشأن أمن المعلومات، ولا يعني أن هذه الحادثة قد شهدت سلوك تصيّد مماثل.
اقرأ المقال الأصلي على techritual.com (بالصينية التقليدية) →
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.