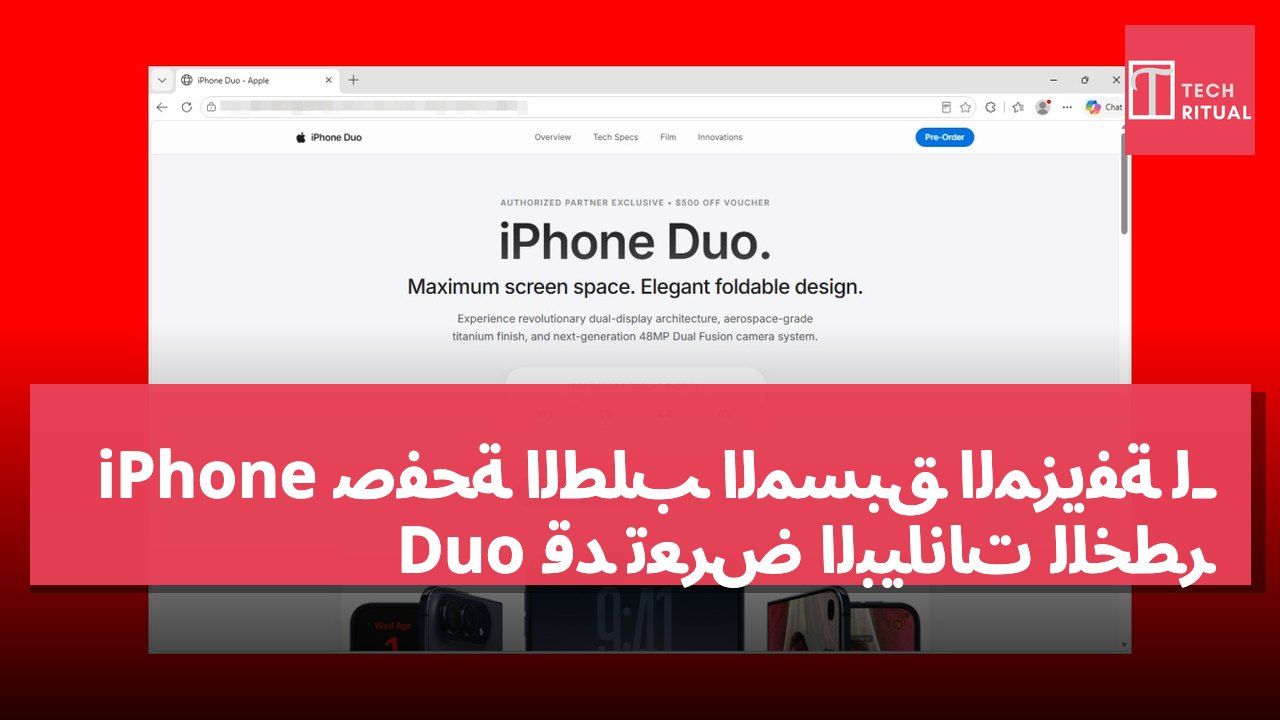
iPhone Duo ستبدأ الطلبات المسبقة له رسميًا في 16 أكتوبر (الجمعة)، ولكن حاليًا هناك أفراد غير قانونيين يقومون بانتحال صفحة رسمية، حيث يتم تفعيل الهجوم عند زيارة المستخدمين. يبدو أن هذه الصفحة مشابهة جدًا لأسلوب Apple الرسمي، وتدعي أنها تقدم قسائم خصم بقيمة 500 دولار، كعرض خاص "لشركاء الأمان المعتمدين". قال باحثو الأمن في Malwarebytes إن هذه الصفحة تستخدم سلسلة هجمات DarkSword، والتي يمكن أن تعمل على طرازات iPhone القديمة التي لم يتم تصحيحها. بمجرد فتح الصفحة، لا حاجة لملء أي استمارات، ولا حاجة لتنزيل أي شيء، ولا حاجة للنقر على أي محتوى، يمكن أن يتم تفعيل الهجوم بالفعل.
إذا نجح الهجوم، ستقوم الحمولة الضارة بمحاولة سرقة الشهادات المخزنة، وبيانات محفظة العملات المشفرة، ومحتويات Apple Notes. بعد النجاح، سيجمع البرنامج معلومات تعريف الجهاز وقائمة التطبيقات المثبتة، وقد يقوم أيضًا بمراجعة الرسائل، وجهات الاتصال، وسجلات المكالمات، والبريد الصوتي، والبريد الإلكتروني، وعناصر التقويم، وبيانات الموقع المخزنة. إذا تم التعمق أكثر، قد يقوم أيضًا بشن هجمات إضافية على محافظ العملات المشفرة، بحثًا عن محافظ مثل MetaMask، Phantom، Trust Wallet، Coinbase Wallet، Exodus و Tonkeeper، وقد يتمكن من رفع ملفات المحفظة وبيانات keychain. كل هذا قد يؤدي إلى مخاطر مالية، وقد يتعرض أيضًا لمعاينات الصور والمحتويات الحساسة.
بالإضافة إلى ذلك، ستحاول سلسلة الهجمات الوصول إلى الرسائل، وجهات الاتصال، وسجلات المكالمات، والبريد الصوتي، والبريد الإلكتروني، وعناصر التقويم، وبيانات الموقع المخزنة، وقد تطلب أيضًا تعليمات إضافية من الخادم. تم الكشف عن هذه الثغرة في مارس من قبل Google، وأصدرت Apple تصحيحًا في نفس الشهر. يجب على المستخدمين الآن اتخاذ احتياطاتهم: عدم فتح الروابط الغريبة، خاصة إذا تم إرسالها من قبل شخص ما؛ يجب تثبيت تحديثات iOS في أقرب وقت ممكن عند توفرها؛ وتجنب إدخال أي شهادات أو تنزيل محتوى على أجهزة أو صفحات غير موثوقة.
بالنسبة لـ iPhone Duo، لا تقتصر الاهتمامات العامة على تاريخ الطلب المسبق، بل تشمل أيضًا مصدر التصميم وجدول الإطلاق. كانت الشائعات السابقة تتحدث كثيرًا عن شكل الجهاز ومواده، لكن Macworld أضافت أن شكل هذا الجهاز يُعتقد أنه مرتبط بحجم ورق A القياسي، حيث يُعرف نسبة الطول إلى العرض بـ "نسبة الفضة" (1 إلى sqrt(2)). يعني هذا المفهوم التصميمي أنه عند إغلاقه، يبدو كأنه ورقة A5 مطوية، مما يجعله مألوفًا بشكل خاص للأشخاص الذين يعرفون مواصفات الورق في الولايات المتحدة والمملكة المتحدة. نقلت Macworld عن رأي مصمم جرافيك سابق، حيث ذكر أن نسبة الطول إلى العرض للشاشتين قريبة من 1.4:1، وهذه النسبة تتوافق مع تطور أحجام الورق مثل A4 وA5، مما يظهر أن Apple قد فكرت بجدية في تصميم الجهاز، وليس مجرد اختيار الشكل بشكل عشوائي.
التفكير وراء تصميم نسبة الفضة وتكامل جدول الطلب المسبق
وفقًا لتقرير Macworld، تم الكشف عن تصميم iPhone Duo وتوقعات التطوير خلال حدث "المفاجآت والتألق" الذي سيعقد في سبتمبر؛ حيث حددت Apple موعد بدء الطلب المسبق في 16 أكتوبر، على أن يبدأ الشحن الرسمي في 23 أكتوبر، وهذا الجدول الزمني يتماشى مع استراتيجية إطلاق الأجهزة الجديدة المعتادة في السوق الأمريكية. إذا تم وضع هذه المعلومات في سياق مخاطر الاحتيال الأخيرة، يمكن للقراء أن يفهموا أن السوق والمستخدمين بحاجة إلى البقاء يقظين قبل وبعد إطلاق الجهاز الجديد، والتأكد من إتمام المعاملات عبر القنوات الرسمية. من الناحية الصارمة، لا يتعلق هذا الاحتيال بمجرد عروض وهمية، بل قد يؤدي أيضًا إلى تعرض البيانات الحساسة على أجهزة المستخدمين للكشف لفترات طويلة، مما يزيد من مخاطر الأصول. بالنسبة لمستخدمي Apple، فإن الحفاظ على تحديث النظام، والشراء فقط من المتاجر والمواقع الرسمية، هو الطريقة الأكثر أمانًا في الوقت الحالي.
فيما يتعلق بحماية الأجهزة، أشارت 9to5Mac إلى استراتيجيات الحماية الذاتية الشائعة، بما في ذلك عدم النقر على الروابط المشبوهة، والتحقق الدوري من إعدادات الجهاز، وتفعيل المصادقة الثنائية، ومراقبة أذونات الوصول إلى المحفظة والشهادات. هذه النصائح مهمة بشكل خاص خلال فترة إطلاق الأجهزة الجديدة، حيث إن الأجهزة الجديدة عادة ما تثير الكثير من الدعاية وطلبات الشراء، مما يجعل بعض المستخدمين أكثر عرضة للخداع. من ناحية أخرى، إذا كنت قد نقرت على صفحة مشبوهة، يجب عليك إغلاق الصفحة على الفور، ومراجعة سجلات iPhone، والتفكير في طلب الدعم من Apple لمنع المزيد من تسرب البيانات.
بناءً على ما سبق، يظهر مفهوم تصميم iPhone Duo وإيقاع الإطلاق سعي Apple المتواصل نحو الجمالية المنتج وتجربة المستخدم؛ ولكن في الوقت نفسه، تكشف التهديدات الإلكترونية التي تم الكشف عنها عن تحذير جديد للجمهور، بأنه أثناء متابعة الأجهزة الجديدة، يجب أن تكون المبادئ الأساسية للأمان المعلوماتي في المقدمة. يجب على المستخدمين الاعتماد على القنوات الرسمية، والحفاظ على تحديث البرمجيات، وتعلم كيفية التعرف على وتجنب تقنيات التصيد الاحتيالي والصفحات الضارة، لتجنب تسرب البيانات والمخاطر المالية.
إشعار بالمصالح: يحتوي هذا المقال على روابط لمنتجات تجار متعاونين، إذا قمت بالشراء من خلال الروابط، قد تحصل TechRitual على عمولة، ولكن ذلك لا يؤثر على تقييم المنتجات وتوصياتها. لمزيد من التفاصيل، يرجى مراجعة سياسة الخصوصية.
اقرأ المقال الأصلي على techritual.com (بالصينية التقليدية) →
The TechRitual editorial desk in Hong Kong. Articles on TechRitual World are translated from the Traditional Chinese originals on techritual.com.